
Compliance playbooks, CMDB deep-dives, and field notes from the Qbilon team. Articles are published in German.
Security Tools integrieren: Warum APIs das Herzstück von CAASM sind Der Werkzeugkasten eines modernen Chief Information Security Officers (CISO) ist prall gefüllt. Laut Branchenstudien nutzen große…
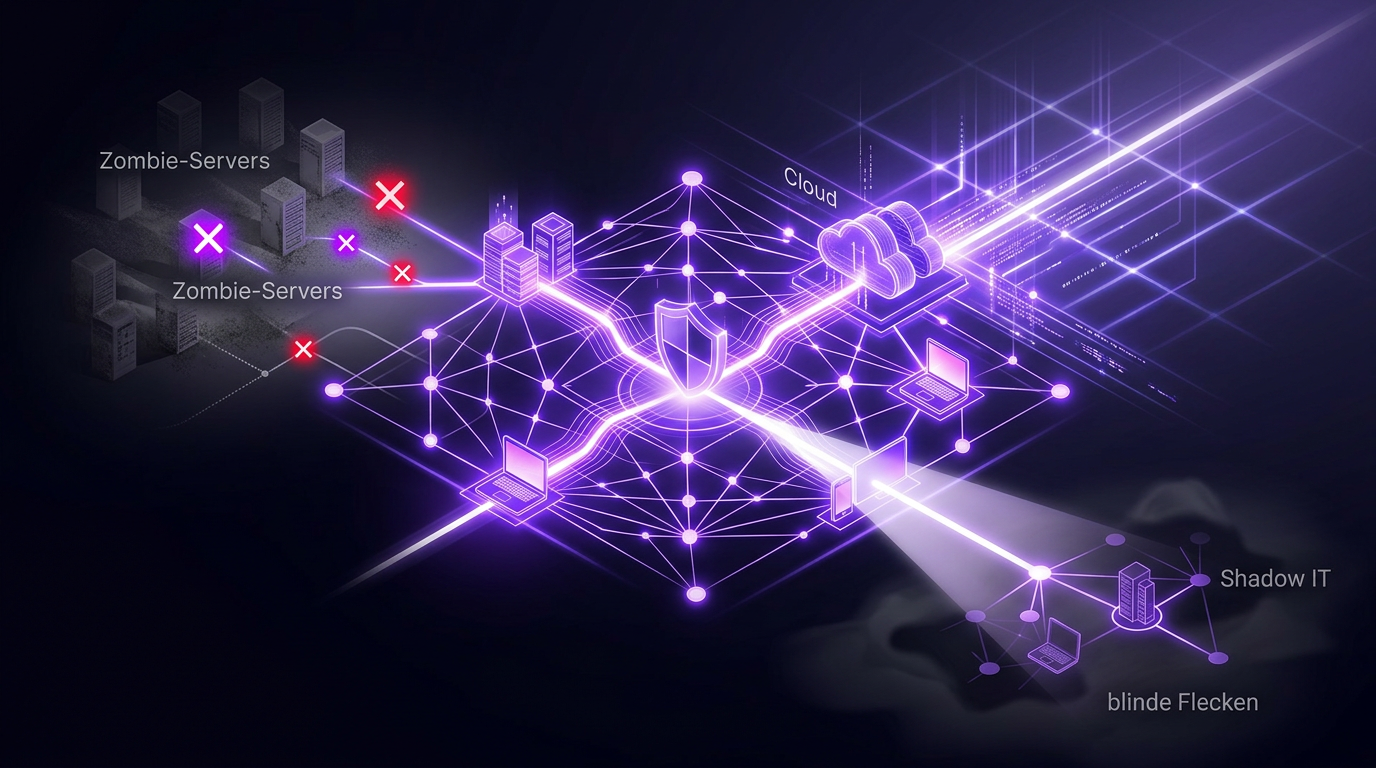
Die Anatomie einer Angriffsfläche: Wie Hacker Ihre blinden Flecken finden Wenn IT Verantwortliche über die Sicherheit ihres Netzwerks sprechen, verwenden sie oft die Metapher einer Burg. Sie sprechen…
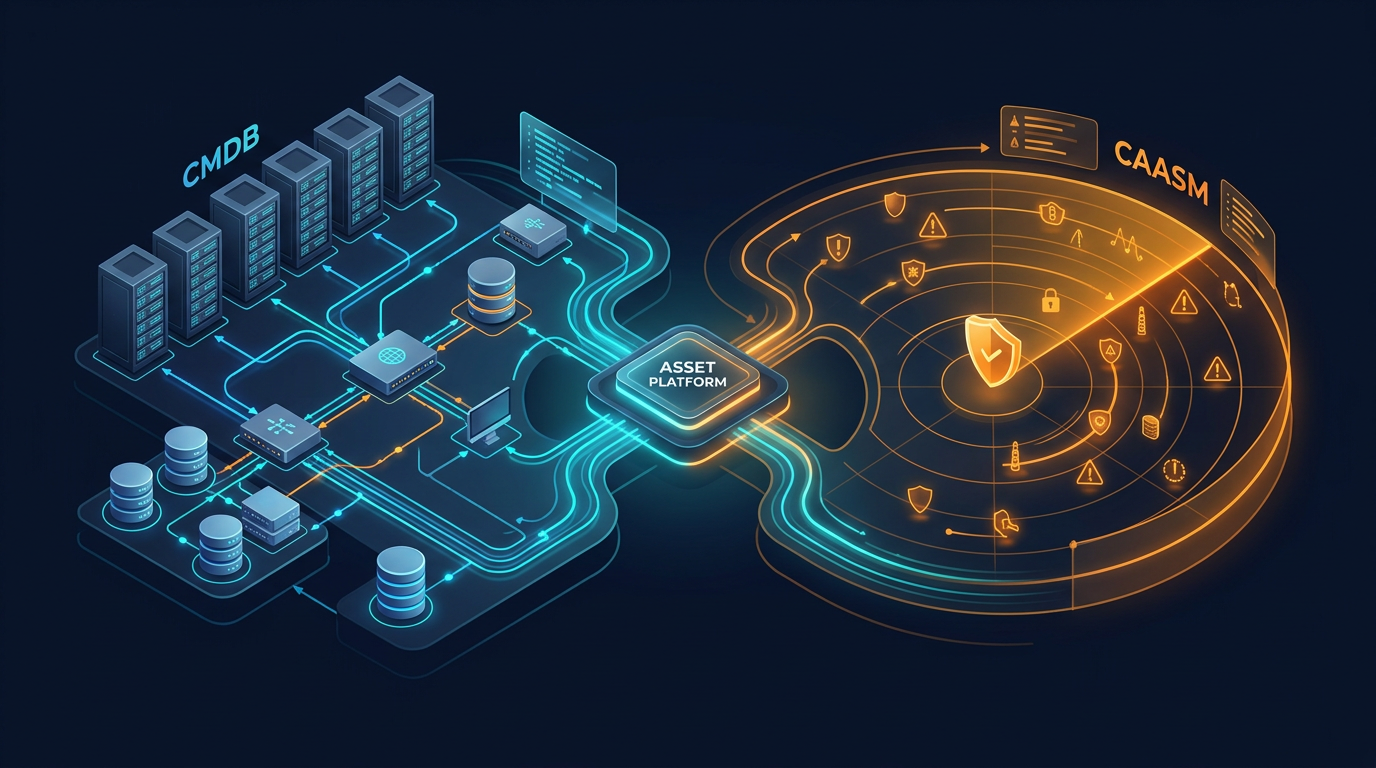
CAASM vs. CMDB: Wo liegen die Unterschiede und warum brauchen Sie beides? Wann immer eine neue Technologiekategorie den IT Markt erobert, entsteht in den ersten Monaten naturgemäß eine gewisse…
Was ist CAASM? Cyber Asset Attack Surface Management einfach erklärt In der Welt der IT Sicherheit vergeht kaum ein Jahr ohne ein neues, kompliziertes Akronym. Während Konzepte wie EDR (Endpoint…
Vorbereitung auf CAASM: Was Sie über den neuen Security Trend wissen müssen Wenn Sie in den letzten Monaten Technologie Blogs gelesen, Analysten Reports (wie die von Gartner) studiert oder auf einer…
CMDB 2026: Vom verstaubten Archiv zum Radar der Cyberabwehr Wenn man einen IT Veteranen bittet, seine Assoziationen zum Begriff "Configuration Management Database" (CMDB) zu schildern, fallen oft…
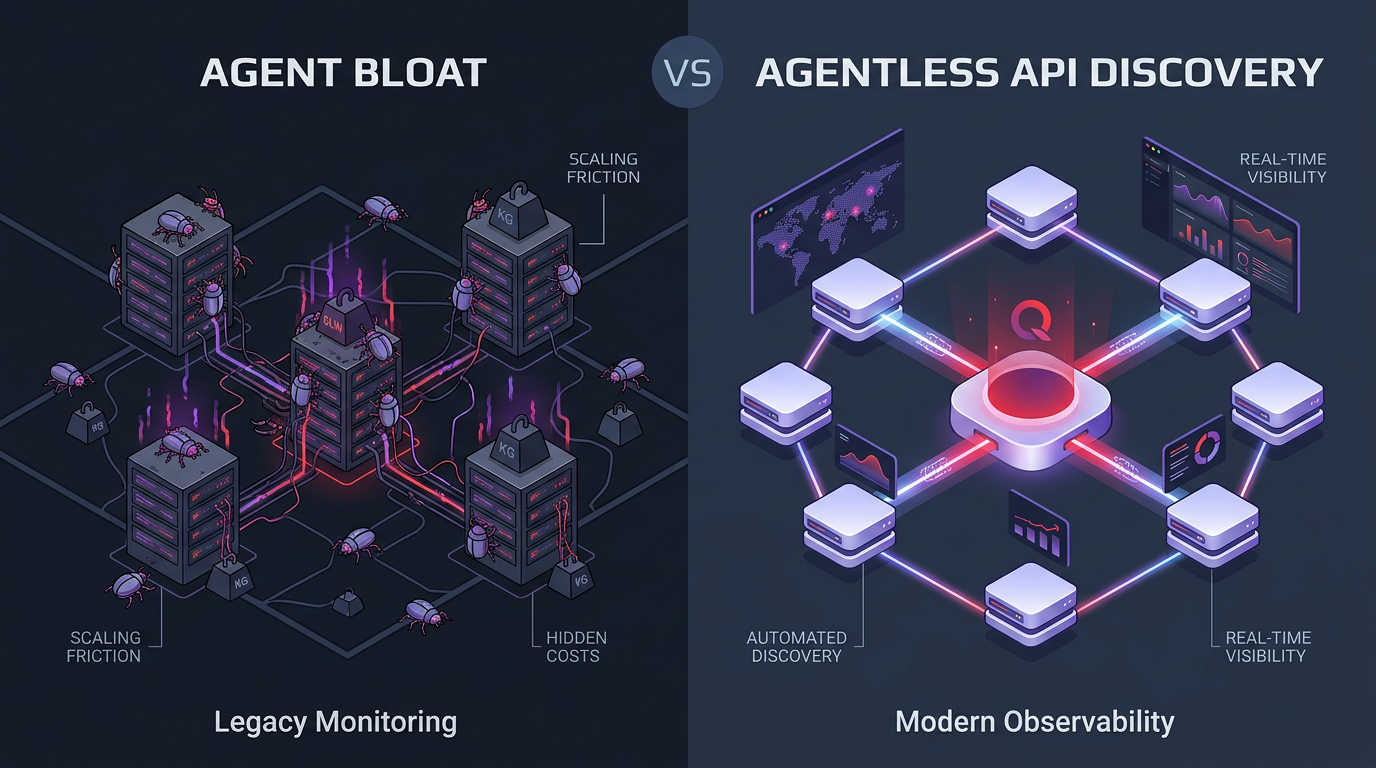
Schluss mit Agent Sprawl: Warum agentenloses IT Asset Management die bessere Architektur ist In der Bemühung, vollständige Transparenz und Sicherheit in IT Netzwerken herzustellen, haben Unternehmen…
CISO Fundament: Warum lückenloses Asset Management die wichtigste Sicherheitswaffe ist Die Rolle des Chief Information Security Officers (CISO) hat in den letzten zehn Jahren eine bemerkenswerte…
EAM und ISMS zusammenführen: Eine Datenbasis statt doppelter Pflege In großen IT Organisationen gibt es oft Abteilungen, die räumlich nah beieinander sitzen, in der Praxis jedoch so weit voneinander…
Evidence Generierung automatisieren: Schluss mit manueller Beweisführung Wenn man IT Verantwortliche bittet, ihr größtes berufliches Trauma im Zusammenhang mit Compliance Frameworks (wie NIS 2, ISO…
IT Operations und Security versöhnen: Warum eine gemeinsame Datenbasis über Resilienz entscheidet In fast jedem mittelständischen oder großen Unternehmen existiert eine unsichtbare, aber sehr reale…
Cyber Resilience Act: Warum Patch Verfügbarkeit ohne Asset Wissen zur Haftungsfalle wird Der kommende Cyber Resilience Act (CRA) der Europäischen Union wird den IT Markt radikal umkrempeln. Die…
One email a month: compliance playbooks, CMDB deep-dives, and the occasional Qbilon behind-the-scenes. No spam, unsubscribe anytime.