
Das Ende der "Agenten-Müdigkeit": Warum agentenloses Discovery die Zukunft ist
Das Ende der "Agenten-Müdigkeit": Warum agentenloses Discovery die Zukunft ist
Wenn man IT-Administratoren nach ihren unbeliebtesten Aufgaben fragt, landet das Verwalten von Software-Agenten unweigerlich auf den vorderen Plätzen. Historisch gesehen war die Installation eines Agenten – eines kleinen, lokal laufenden Programms – die einzige Möglichkeit, um tiefe Einblicke in einen Server oder ein Endgerät zu erhalten. Man brauchte einen Agenten für den Virenschutz, einen für das Backup, einen für das Performance-Monitoring und einen weiteren für das IT-Asset-Management (ITAM), um zu melden, welche Software installiert war.
In der klassischen On-Premise-Welt, in der Server oft jahrelang liefen, war dieses Vorgehen noch handhabbar. Doch in den modernen, hochdynamischen, Cloud-getriebenen Infrastrukturen des Jahres 2026 hat dieses Paradigma zu einem Zustand geführt, den die Branche als "Agent Fatigue" (Agenten-Müdigkeit) oder "Agent Bloat" bezeichnet.
In diesem Beitrag analysieren wir, warum die Abhängigkeit von Agenten für die Inventarisierung und Sicherheit heute ein massives Risiko darstellt und warum agentenloses Discovery (Agentless Discovery) via APIs der einzige zukunftsfähige Weg zu einer vollständigen "Single Source of Truth" ist.
Die drei fatalen Schwächen des Agenten-Modells
Wer versucht, seine IT-Dokumentation (CMDB) oder seine Cyber Asset Attack Surface Management (CAASM) Strategie auf Agenten aufzubauen, stößt schnell an harte, operative Grenzen:
- Der blinde Fleck der Installation (Wer erfasst die Schatten-IT?) Ein Agent kann nur Daten senden, wenn er erfolgreich installiert wurde und läuft. Das ist ein klassisches Henne-Ei-Problem. Wenn ein Entwickler unautorisiert einen Cloud-Server bei AWS hochfährt (Schatten-IT) oder eine Fachabteilung eine neue virtuelle Maschine aufsetzt und "vergisst", das Standard-Installationsskript für den ITAM-Agenten auszuführen, bleibt dieses System unsichtbar. Ihr Dashboard zeigt Ihnen 1.000 Server an, weil 1.000 Server den Agenten haben. Dass in der Cloud noch 150 weitere, ungepatchte Server ohne Agent laufen, erfahren Sie erst, wenn der Ransomware-Erpresserbrief eintrifft. Ein System, das auf Agenten basiert, kann naturgemäß keine unbekannten Assets (Unknown Unknowns) finden.
- Ephemeral IT und OT-Inkompatibilität In modernen Kubernetes-Clustern oder Serverless-Architekturen existieren "Assets" oft nur für wenige Minuten oder Stunden (Ephemeral IT), um Lastspitzen abzufangen. In diese winzigen, flüchtigen Container einen schweren Management-Agenten zu injizieren, ist architektonischer Unsinn. Noch dramatischer ist es in der Operational Technology (OT): Wenn Sie versuchen, einen Standard-IT-Agenten auf einer sensiblen Siemens-SPS-Steuerung in einer Produktionsanlage zu installieren, verlieren Sie im besten Fall die Garantie des Herstellers und legen im schlimmsten Fall das Fließband lahm.
- Performance-Einbußen und administrativer Albtraum Jeder Agent verbraucht CPU-Zyklen, Arbeitsspeicher und Netzwerkbandbreite. Laufen zu viele Agenten auf einem System, konkurrieren sie um Ressourcen und destabilisieren geschäftskritische Applikationen (bis hin zu systemweiten Abstürzen nach fehlerhaften Agenten-Updates). Zudem müssen Agenten gepflegt, geupdatet und bei Betriebssystem-Wechseln neu konfiguriert werden – ein gewaltiger, unproduktiver Aufwand für Ihr IT-Team.
Der Paradigmenwechsel: Agentless Discovery via API
Die Erkenntnis der letzten Jahre lautet: Wir müssen keine neuen Agenten verteilen, um an Daten zu gelangen. Die Daten sind bereits da. Sie liegen in den zentralen Steuerungs- und Managementebenen (Control Planes) der Infrastruktur.
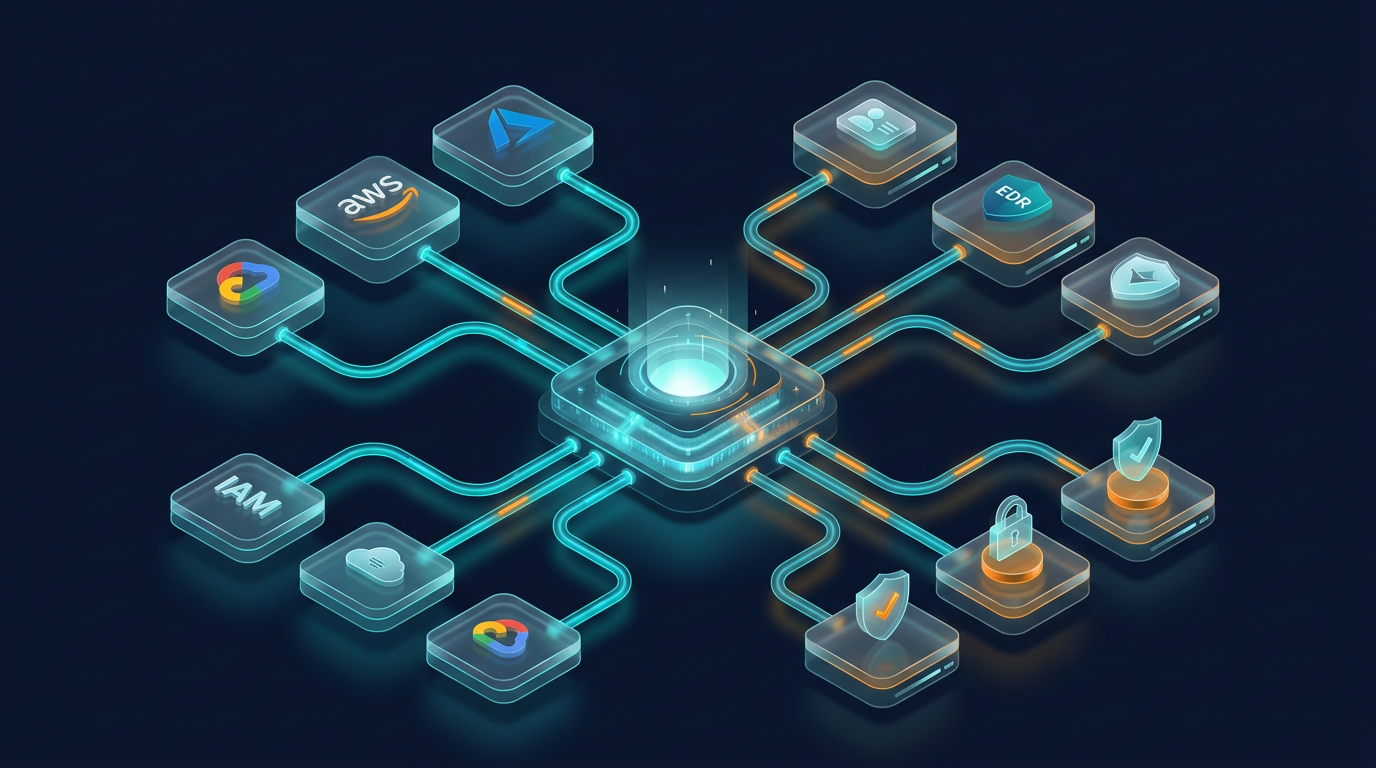
Moderne Asset-Data-Plattformen wie Qbilon revolutionieren die Sichtbarkeit, indem sie vollständig agentenlos (Agentless) arbeiten. Anstatt Server einzeln zu befragen, kommuniziert die Plattform über standardisierte APIs direkt mit den "Gehirnen" Ihrer IT:
- Cloud-APIs: AWS, Microsoft Azure, Google Cloud.
- Virtualisierung & Infrastruktur: VMware vCenter, Kubernetes-APIs, Cisco-Netzwerk-Controller.
- Identity & Security: Entra ID (Active Directory), CrowdStrike, Tenable.
Die massiven Vorteile für Ihr Unternehmen
Dieser API-getriebene Ansatz löst die Probleme der Agenten-Müdigkeit auf einen Schlag:
- 100-prozentige, unbestechliche Abdeckung Wenn Qbilon die AWS-API abfragt, liefert die Cloud jedes laufende System zurück. Ein Server kann sich nicht vor der Abrechnungs-API der Cloud verstecken. Auch die Schatten-IT wird in Millisekunden sichtbar. Aus "Unknown Unknowns" werden "Known Knowns".
- Immediate Time to Value (Sofortiger ROI) Wenn Sie ein agentenbasiertes System in einem Unternehmen mit 5.000 Servern ausrollen wollen, brauchen Sie ein monatelanges Projekt, zahllose Change-Requests und Wartungsfenster. Um Qbilon an Ihre AWS- oder Azure-Umgebung anzubinden, müssen Sie lediglich einen Read-Only-Service-Account (API-Key) hinterlegen. Der Prozess dauert zehn Minuten. Eine Stunde später haben Sie eine lückenlose, historisierte Architekturkarte Ihrer gesamten Cloud-Infrastruktur.
- Zero Impact auf die Produktion Da die Plattform nur mit den Management-APIs spricht und nicht in die Betriebssysteme der produktiven Server eingreift, gibt es exakt null (0,0 %) Performance-Einbußen auf Ihren Geschäftssystemen. Die Stabilität der IT-Operations bleibt unangetastet, während die Transparenz für den CISO auf 100 % steigt.
Fazit: Sammeln Sie Daten intelligenter
Der Versuch, die Komplexität moderner, hybrider IT-Landschaften durch das Ausrollen von immer mehr lokalen Agenten in den Griff zu bekommen, ist gescheitert. Es ist eine Sisyphusarbeit, die Ihre Administratoren bindet und gefährliche Sicherheitslücken in den toten Winkeln hinterlässt.
Agentenloses Discovery ist nicht nur eine technologische Alternative – es ist in der Ära von Ephemeral IT, IoT und Schatten-IT die einzige verlässliche Methode, um eine belastbare "Single Source of Truth" aufzubauen. Erlösen Sie Ihr Team von der Agenten-Müdigkeit. Nutzen Sie die Kraft der APIs und lassen Sie Ihre Infrastruktur die Arbeit für Sie erledigen.