
CAASM für den Mittelstand: Enterprise-Security für begrenzte Budgets
CAASM für den Mittelstand: Enterprise-Security für begrenzte Budgets
Cyber Asset Attack Surface Management (CAASM) ist in den vergangenen Monaten zu einem der bestimmenden Themen in der Cybersicherheit avanciert. Wenn man jedoch die Case Studies und Erfolgsgeschichten der großen Anbieter liest, gewinnt man schnell einen falschen Eindruck: CAASM wirkt wie ein Luxusproblem. Es scheint, als sei das Konzept ausschließlich für Fortune-500-Konzerne, globale Banken und Tech-Giganten mit hunderten Security-Analysten und unbegrenzten IT-Budgets entwickelt worden.
Für den IT-Leiter eines mittelständischen Maschinenbauers mit 800 Mitarbeitern, zwei Standorten und einem dreiköpfigen IT-Team klingt das alles oft wie Science-Fiction. Die Reaktion lautet meist: "Wir haben weder das Geld für gigantische Security-Plattformen noch die Manpower, um sie zu bedienen. CAASM ist eine Nummer zu groß für uns."
Dieser Denkfehler ist fatal. Die Realität ist eine völlig andere: Der Mittelstand braucht CAASM sogar noch dringender als die Großkonzerne. In diesem Beitrag räumen wir mit dem Mythos der "Enterprise-only"-Security auf und zeigen, warum Automatisierung gerade bei knappen Budgets und Fachkräftemangel der einzige Ausweg aus der Compliance- und Security-Falle ist.
Die Bedrohung macht keinen Unterschied
Der erste Grund, warum der Mittelstand CAASM nicht ignorieren darf, ist die asymmetrische Bedrohungslage. Cyberkriminelle, Ransomware-Syndikate und automatisierte Bot-Netzwerke machen keinen Unterschied zwischen einem Dax-Konzern und einem mittelständischen Automobilzulieferer.
Ganz im Gegenteil: Oft wird der Mittelstand als das "weiche Ziel" in der Lieferkette (Supply Chain Attack) betrachtet, um sich Zugang zu den eigentlich anvisierten Großkonzernen zu verschaffen. Ein offener RDP-Port (Remote Desktop) oder ein ungepatchter VPN-Zugang beim Zulieferer reicht aus. Zudem zwingt die NIS-2-Richtlinie zehntausende mittelständische Unternehmen erstmals unter strikte regulatorische Vorgaben. Der Auditor, der die Einhaltung des Patch-Managements oder das lückenlose Asset-Inventar prüft, senkt seine Maßstäbe nicht, nur weil Ihre IT-Abteilung klein ist. Die Haftung (und die drohenden Bußgelder) sind absolut real.
Der Fachkräftemangel als Treiber der Automatisierung
Wie soll ein mittelständisches Unternehmen mit einer hybriden Cloud-Infrastruktur, wachsender Schatten-IT durch SaaS-Lösungen und Industrie-4.0-Maschinen (OT) in der Fabrikhalle diese Anforderungen erfüllen, wenn auf dem Arbeitsmarkt keine Security-Experten zu finden sind?
Die Antwort lautet: Sie können mangelnde Manpower nur durch intelligente Technologie kompensieren.
Wenn Ihr kleines IT-Team vier Wochen im Jahr damit verbringt, Excel-Listen für das ISO 27001- oder NIS-2-Audit manuell abzugleichen, verbrennen Sie Ihre wertvollste Ressource. Wenn Ihr einziger Security-Verantwortlicher täglich hunderte Warnmeldungen des Schwachstellen-Scanners händisch sichten muss (Alert Fatigue), wird er das Unternehmen verlassen.
Wie CAASM im Mittelstand funktioniert (und sich rechnet)
Eine moderne, API-gesteuerte CAASM- und Asset-Data-Plattform wie Qbilon ist kein "Enterprise-Monster", das ein Team von Spezialisten erfordert. Sie ist genau das Gegenteil: Sie ist der unsichtbare digitale Assistent, der die fehlenden Fachkräfte ersetzt.
So macht sich CAASM im Mittelstand bezahlt:
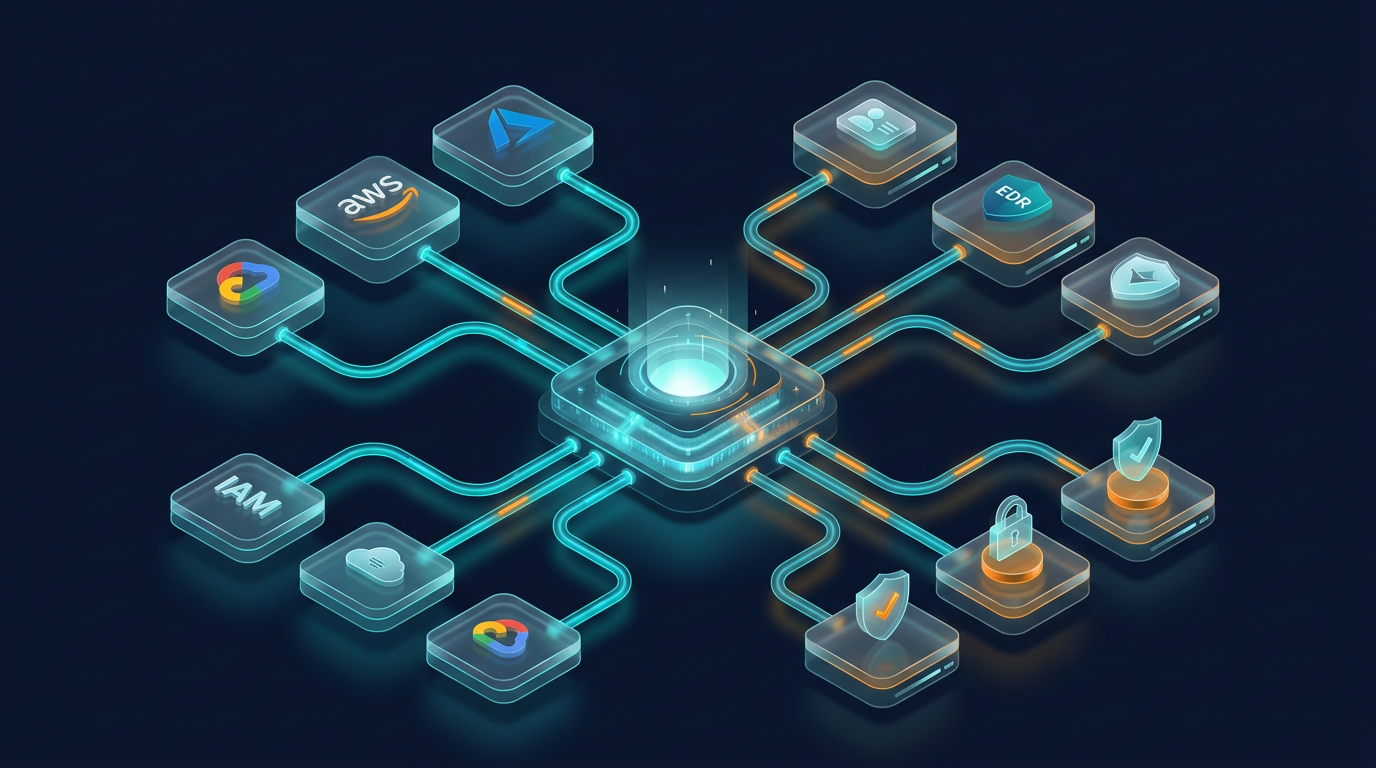
- Plug & Play Sichtbarkeit (Ohne Agenten-Stress) Der Mittelstand hat keine Zeit für sechsmonatige Implementierungsprojekte. Moderne Plattformen integrieren sich agentenlos. Sie verbinden die Plattform über APIs mit Ihrem Microsoft 365 (Entra ID), Ihrer VMware-Umgebung, Ihrer AWS/Azure-Cloud und Ihrem Endgeräteschutz (z. B. Defender). Innerhalb weniger Stunden oder Tage entsteht automatisch eine zentrale "Single Source of Truth".
- Schatten-IT ohne detektivische Kleinarbeit aufdecken Ihr Team muss nicht mehr durch die Abteilungen laufen und fragen, wer welche Software nutzt. Die Plattform korreliert automatisch Login-Daten und Firewall-Traffic und spuckt jeden Montag eine Liste der drei neuen, unautorisierten SaaS-Tools aus, die die Marketingabteilung gerade testet.
- Der doppelte ROI: Security und FinOps Besonders bei knappen Budgets ist der ROI (Return on Investment) entscheidend. Wie wir in vorherigen Beiträgen diskutiert haben, deckt CAASM nicht nur Security-Lücken (Fehlende Agenten, Schwachstellen) auf, sondern identifiziert auch verwaiste, teure Cloud-Ressourcen (Orphaned Assets) und ungenutzte Softwarelizenzen. Die Lösung refinanziert sich oft im ersten Jahr durch reine Kosteneinsparungen im Cloud- und Lizenzbereich selbst.
Fazit: Security Intelligence für jede Unternehmensgröße
Lassen Sie sich nicht von den Marketing-Budgets der Großkonzerne blenden. CAASM ist kein Luxus für die Top 1 Prozent. Es ist eine fundamentale Methodik, um Kontrolle, Transparenz und Sicherheit in IT-Netzwerken herzustellen.
Gerade weil Sie als mittelständisches Unternehmen begrenzte Budgets und kleine Teams haben, können Sie es sich nicht leisten, ineffizient zu arbeiten. Sie können es sich nicht leisten, Excel-Listen zu pflegen, Schatten-IT zu ignorieren oder Audits manuell vorzubereiten. Eine automatisierte Asset-Plattform nimmt Ihnen die Verwaltungslast ab, schützt Sie vor rechtlichen (NIS-2) Konsequenzen und liefert Ihnen genau die Enterprise-Security-Transparenz, die Sie benötigen, um nachts ruhig schlafen zu können.