
Automatisierung im Vulnerability Management: Schwachstellen richtig priorisieren
Automatisierung im Vulnerability Management: Schwachstellen richtig priorisieren
Es ist ein allzu vertrautes Bild in modernen Security Operations Centern (SOCs): Ein hochqualifizierter Security-Analyst loggt sich Montagmorgen in das Dashboard des unternehmensweiten Schwachstellen-Scanners (Vulnerability Scanner) ein. Der Scanner hat am Wochenende seine Arbeit getan und das gesamte Netzwerk nach bekannten Sicherheitslücken (CVEs) durchsucht.
Das Ergebnis des Scans ist ein Bericht mit 15.000 gefundenen Schwachstellen. Davon sind 3.000 rot markiert und tragen das Label "Kritisch" (CVSS-Score 9.0 bis 10.0).
Die Reaktion des Analysten ist nicht Tatendrang, sondern absolute Resignation. Er weiß: Das IT-Operations-Team hat die Kapazität, in dieser Woche vielleicht 50 Server zu patchen, auf keinen Fall aber 3.000. Wie soll er entscheiden, welche 50 Server die wichtigsten sind? Wenn er die falschen auswählt, wird das Unternehmen gehackt. Dieses Phänomen nennt man Alert Fatigue (Alarmmüdigkeit). Es ist der Hauptgrund, warum Vulnerability-Management-Programme in der Praxis massiv scheitern. In diesem Beitrag zeigen wir, wie Sie sich aus der Datenflut befreien und durch Automatisierung und Business-Kontext endlich richtig priorisieren.
Die Lüge des CVSS-Scores
Das Problem der Alert Fatigue entsteht durch eine fundamentale Schwäche reiner Schwachstellen-Scanner: Sie bewerten die Welt isoliert.
Die Kritikalität einer Schwachstelle wird standardisiert durch den CVSS-Score (Common Vulnerability Scoring System) gemessen. Wenn ein bestimmtes Software-Paket eine Lücke aufweist, durch die ein Angreifer ohne Passwort Administrator-Rechte erlangen kann, bekommt diese Lücke einen CVSS-Score von 10.0 (Kritisch). Der Scanner meldet: Sofort patchen!
Was der Scanner jedoch völlig ignoriert, ist der Kontext des Assets, auf dem diese Lücke existiert:
- Szenario A: Die Lücke (CVSS 10.0) befindet sich auf dem zentralen Webserver des Online-Shops, der offen im Internet steht und Millionenumsätze generiert.
- Szenario B: Exakt dieselbe Lücke (CVSS 10.0) befindet sich auf einem ausgemusterten Test-Server im Labor der Entwicklungsabteilung, der physisch vom restlichen Netzwerk getrennt ist (Air-Gapped) und keine sensiblen Daten enthält.
Für den reinen Scanner sind beide Szenarien gleich "kritisch". Für Ihr Unternehmen jedoch bedeutet Szenario A den potenziellen Bankrott, während Szenario B vernachlässigbar ist. Wer stur nach CVSS-Score patcht, verschwendet massiv Ressourcen.
CAASM bringt den Business-Kontext
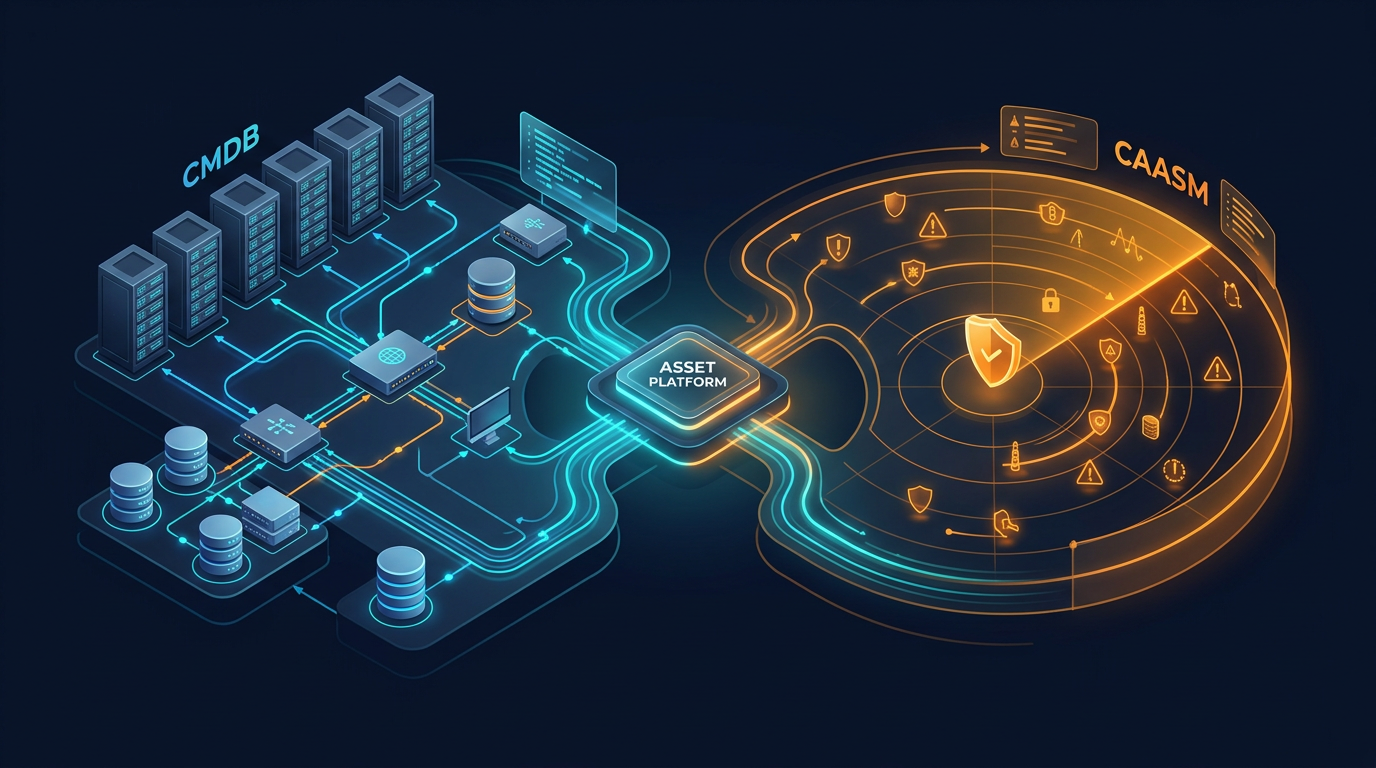
Um das Vulnerability Management von einer blinden Abarbeitungs-Maschine in einen effizienten, risikobasierten Prozess zu verwandeln, benötigen Sie Kontext. Genau hier spielt Cyber Asset Attack Surface Management (CAASM), gestützt auf eine moderne CMDB wie Qbilon, seine volle Stärke aus.
CAASM aggregiert die rohen Schwachstellendaten aus Ihrem Scanner und legt sie über die operative und architektonische Realität Ihrer IT-Landschaft.
Die Plattform automatisiert die Priorisierung anhand von drei entscheidenden Vektoren:
- Erreichbarkeit (Exposure): Eine Schwachstelle kann nur ausgenutzt werden, wenn der Angreifer sie erreichen kann. Qbilon korreliert die Schwachstelle mit den Netzwerk- und Cloud-Konfigurationen (Security Groups, Firewall-Regeln). Ein Server mit Internetzugang (External Attack Surface) erhält sofort die höchste Priorität.
- Geschäftskritikalität (Business Value): Durch die CMDB-Integration weiß das System, welchen Zweck das Asset erfüllt. Eine Schwachstelle auf einem Server, der laut ITSM-Datenbank den Prozess "Finanzbuchhaltung" (hoher Schutzbedarf) stützt, wird dramatisch höher gewichtet als dieselbe Schwachstelle auf dem Print-Server in der Außenstelle.
- Kompensierende Maßnahmen (Mitigating Controls): Oft lässt sich ein Server nicht sofort patchen. Die Plattform prüft automatisiert: Fehlt hier zwar der Patch, aber läuft auf dem Server zumindest ein extrem restriktiver EDR-Agent (Endpoint Protection), der Anomalien sofort blockiert? Wenn ja, wird das Risiko herabgestuft, und das Security-Team gewinnt Zeit.
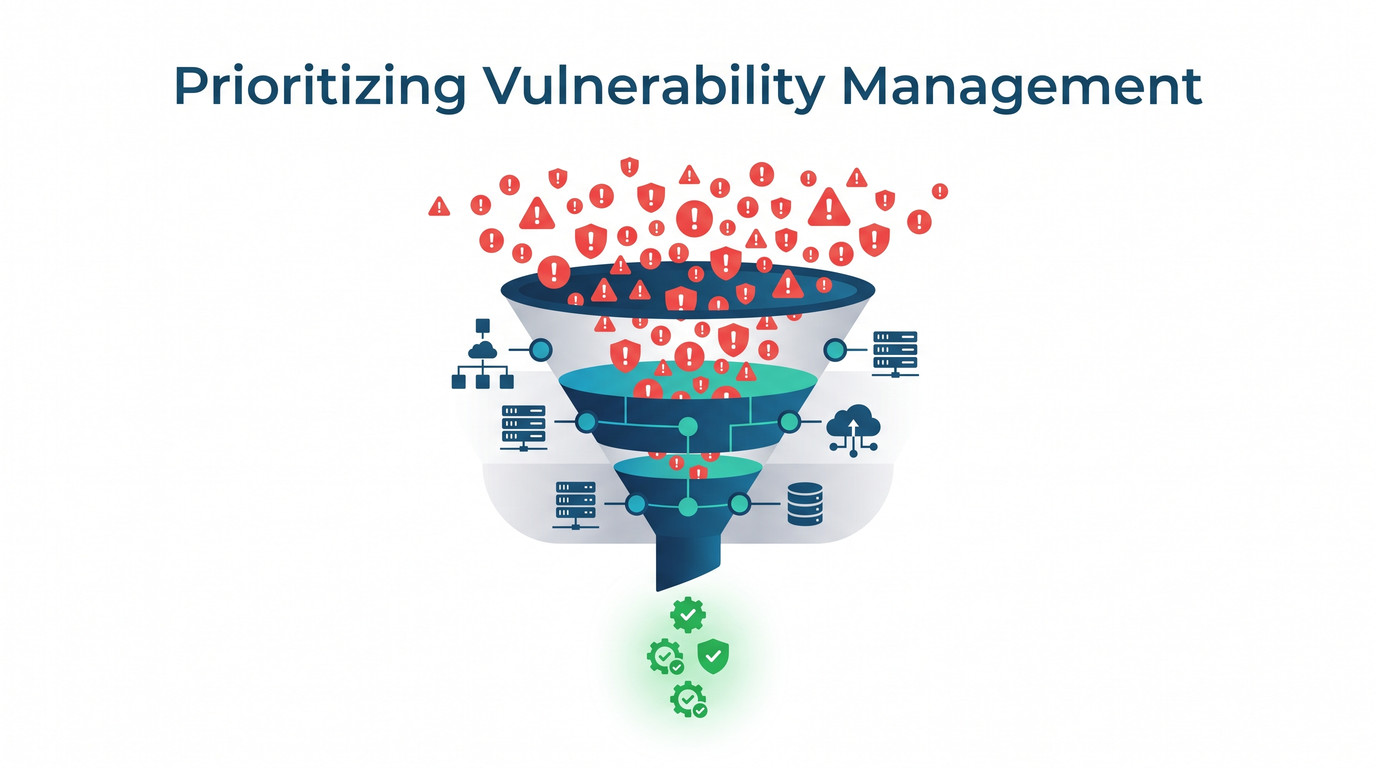
Von 3.000 "kritischen" auf 15 "existenzielle" Alarme
Die Magie der Automatisierung zeigt sich in der Reduktion des Rauschens. Der Algorithmus nimmt die 3.000 "kritischen" Scanner-Alarme, wendet den Business- und Netzwerk-Kontext an und filtert gnadenlos aus.
Übrig bleibt eine Top-10- oder Top-20-Liste. Auf dem Dashboard des Security-Analysten steht nicht mehr "3.000 Server patchen". Dort steht: "Achtung: Wir haben 15 Server, die geschäftskritische Kundendaten verarbeiten, aus dem Internet erreichbar sind UND eine aktiv ausnutzbare Schwachstelle (Exploit verfügbar) aufweisen."
Diese 15 Server können sofort und fokussiert an das IT-Operations-Team (inklusive dem Wissen über den zuständigen Asset-Owner) zur Behebung (Remediation) übergeben werden.
Fazit: Hören Sie auf zu scannen, fangen Sie an zu managen
Das blinde Sammeln von CVEs macht Ihr Unternehmen nicht sicherer, es macht Ihr Team nur müde und frustriert.
Um im Jahr 2026 der Bedrohungslage Herr zu werden, müssen Sie Risiko im unternehmerischen Kontext betrachten. Automatisieren Sie den Abgleich Ihrer Schwachstellen mit Ihrer IT-Architektur. Mit einer CAASM-Plattform verwandeln Sie zehntausende irrelevante Datenpunkte in klare, sofort umsetzbare Handlungsanweisungen. Setzen Sie Ihre knappen IT-Ressourcen dort ein, wo sie Ihr Unternehmen wirklich vor dem Abgrund bewahren.