
Asset-Daten als gemeinsame Sprache zwischen IT-Admins und dem CISO
Asset-Daten als gemeinsame Sprache zwischen IT-Admins und dem CISO
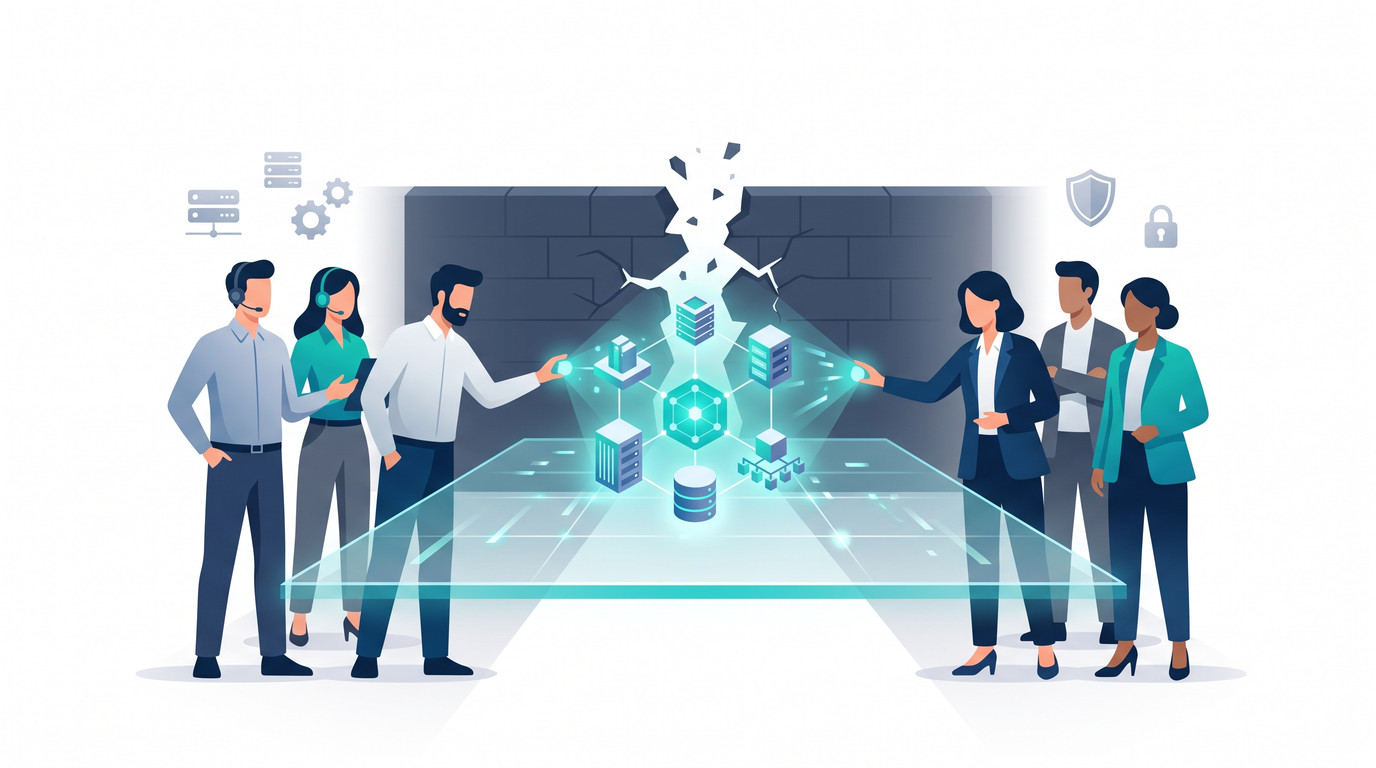
In der Psychologie der IT-Organisationen gibt es eine unsichtbare, aber oft sehr dicke Mauer. Auf der einen Seite der Mauer sitzt der Chief Information Security Officer (CISO) mit seinem Security Operations Center (SOC). Auf der anderen Seite sitzen die IT-Administratoren, Cloud-Engineers und Netzwerkarchitekten (IT-Operations).
Obwohl beide Seiten theoretisch für dasselbe Unternehmen arbeiten, sprechen sie in der Praxis oft völlig unterschiedliche Sprachen, haben widersprüchliche Ziele und betrachten einander mit einem gesunden Maß an Misstrauen.
Der CISO fordert: "Patcht diese 100 Server sofort, da ist eine kritische Lücke!" Der IT-Admin kontert: "Wenn ich das jetzt patche, fällt das ERP-System aus, und die Produktion steht. Wir patchen am dritten Sonntag im Monat."
Dieses Ticket-Ping-Pong, geprägt von Frustration und Eskalationen, ist nicht nur ineffizient – es ist ein massives Sicherheitsrisiko. Wenn IT-Betrieb und Security nicht reibungslos kooperieren, vergeht wertvolle Zeit (Time to Remediate), in der Angreifer Schwachstellen ausnutzen können. In diesem Beitrag zeigen wir, wie automatisierte Asset-Daten als universeller Übersetzer fungieren und die Mauer zwischen den Abteilungen endgültig einreißen.
Das Kernproblem: Zwei Silos, zwei Wahrheiten
Der Konflikt zwischen Security und IT-Operations ist selten persönlicher Natur. Er ist ein strukturelles Problem, das durch Datensilos verursacht wird.
Das Security-Team blickt durch die Linse von Schwachstellen-Scannern (z. B. Tenable, Qualys) und EDR-Systemen. Sie sehen IP-Adressen, CVE-Nummern (Schwachstellen-IDs) und rote CVSS-Scores (Schweregrade). Was sie oft nicht sehen, ist der Business-Kontext. Sie wissen nicht, was auf "Server 10.0.5.55" läuft.
Die IT-Administratoren hingegen blicken durch die Linse ihrer Virtualisierungsumgebung (vCenter), ihrer Cloud-Dashboards (AWS, Azure) und ihrer manuell gepflegten CMDB. Sie kennen die Abhängigkeiten, die Wartungsfenster und den Schmerz von Ausfallzeiten. Sie sehen aber nicht die akute Bedrohung durch Hacker.
Jedes Team hält seine Daten für die absolute Wahrheit. Die Kommunikation scheitert, weil der Kontext fehlt.
Die "Single Source of Truth" als Mediator
Um diesen Konflikt zu lösen, müssen Sie aufhören, Daten über den Zaun zu werfen. Sie müssen den Zaun abreißen. Die Lösung ist die Etablierung einer gemeinsamen, neutralen Datenbasis – einer Unified Asset Data Plattform wie Qbilon.
Wenn beide Teams auf dieselbe automatisierte Plattform zugreifen, passiert etwas Magisches: Die Daten werden mit dem Kontext der jeweils anderen Seite angereichert.
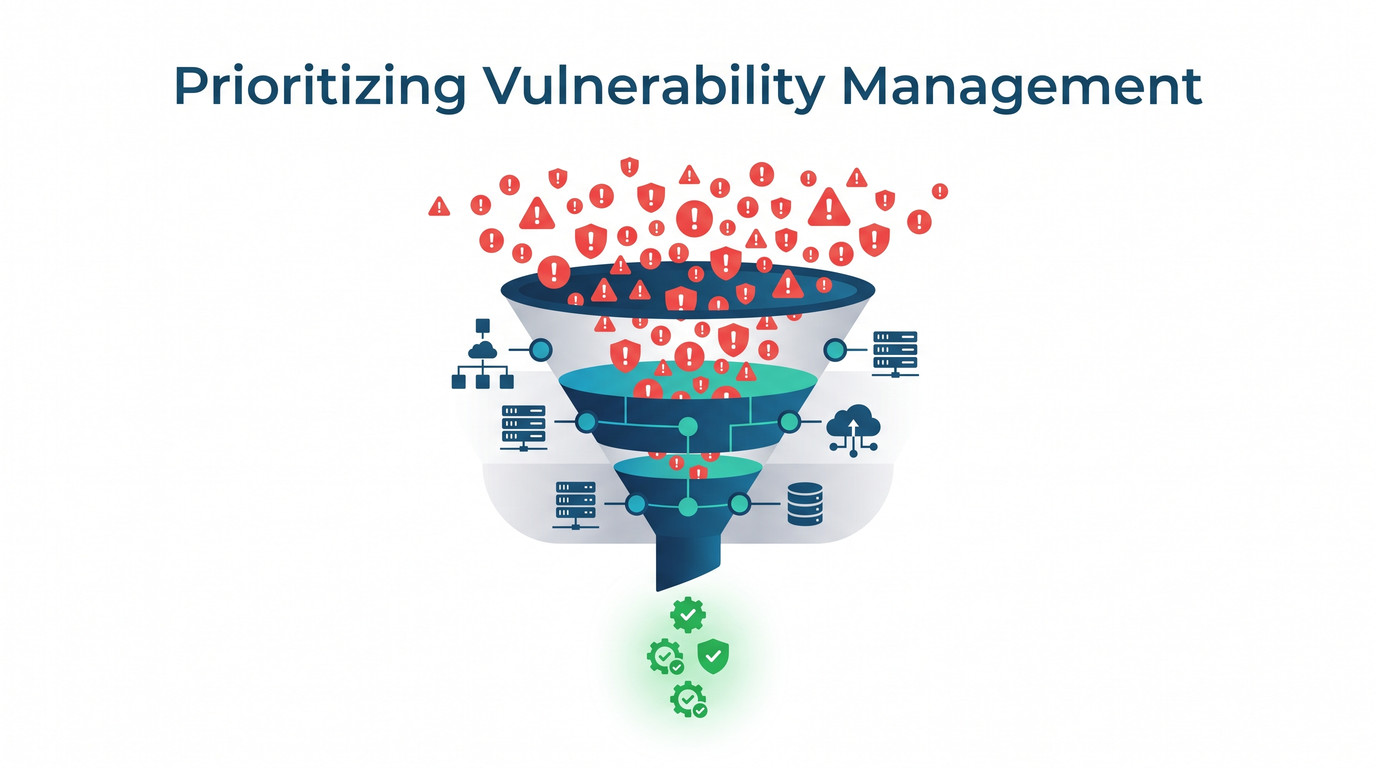
- Kontext für die Security (Risiko statt Rauschen): Das Security-Team sieht nicht mehr nur eine IP-Adresse mit einem CVSS-Score von 9.8. Durch die Integration mit den IT-Operations-Daten sieht das SOC nun: "Die Schwachstelle befindet sich auf der zentralen Logistik-Datenbank (Business Context). Die Datenbank ist nicht aus dem Internet erreichbar (Network Context). Ein Neustart würde drei Logistikzentren lahmlegen (Dependency Context)." Mit diesem Wissen fordert der CISO keinen blinden Notfall-Patch mehr. Er verlangt stattdessen eine temporäre Netzwerk-Isolierung (Virtual Patching), bis das reguläre Wartungsfenster am Wochenende erreicht ist. Die Eskalation ist abgewendet.
- Transparenz für die IT-Operations (Security by Design): Die Administratoren wiederum sehen direkt in ihrem Architektur-Dashboard, welche Systeme chronisch verwundbar sind oder bei welchen Cloud-Instanzen sie beim Provisionieren vergessen haben, den Security-Agenten zu installieren (Coverage Gaps). Die Sicherheit wird nicht mehr als lästige Nachkontrolle empfunden, sondern ist von Tag eins an (Security by Design) sichtbar und planbar.
Incident Response: Gemeinsam gegen die Uhr
Am deutlichsten wird der Wert dieser gemeinsamen Sprache im Ernstfall. Wenn nachts ein Ransomware-Alarm ausgelöst wird, herrscht in Organisationen ohne gemeinsame Datenbasis das absolute Chaos. Security ruft die Admins an: "Welchen Server müssen wir vom Netz nehmen?" Die Admins suchen in alten Excel-Listen. Wertvolle Minuten verstreichen.
Haben beide Teams jedoch Zugriff auf eine historisierte CMDB ("Time Machine"), arbeiten sie nahtlos im selben Dashboard. Security identifiziert den kompromittierten Endpunkt. IT-Operations sieht sofort das Dependency Mapping, kappt präzise die betroffenen Netzwerkverbindungen und leitet das Backup der isolierten Systeme ein.
Fazit: Technologie als Kulturwandler
Der ewige Kampf zwischen Innovation/Stabilität (IT-Admins) und Risiko-Vermeidung (CISO) lässt sich nicht durch Meetings oder strengere Anweisungen der Geschäftsführung lösen. Er lässt sich nur lösen, indem man das Informationsgefälle beseitigt.
Automatisierte Asset-Daten sind der diplomatische Vermittler in der IT. Wenn Sie eine Plattform etablieren, die die Realität von Cloud, Netzwerk und Security in einem einzigen, stets aktuellen Datenmodell vereint, schaffen Sie mehr als nur technologische Sichtbarkeit. Sie verändern die Unternehmenskultur. Aus zwei Teams, die sich gegenseitig blockieren, wird eine schlagkräftige Einheit, die gemeinsam das tut, was wirklich zählt: Das Unternehmen effizient und sicher in die Zukunft steuern.