Cyber Asset Attack Surface Management: Best Practices für 2026
Cyber Asset Attack Surface Management: Best Practices für 2026
Cyber Asset Attack Surface Management (CAASM) hat sich von einem Analysten-Buzzword zu einer der mächtigsten strategischen Initiativen für Chief Information Security Officers (CISOs) entwickelt. Das Versprechen von CAASM ist enorm: Die Beseitigung von blinden Flecken, das Aufspüren von Schatten-IT und die kontextbasierte Priorisierung von Schwachstellen. Es verspricht, die Kontrolle über hybride, unübersichtliche IT-Landschaften zurückzugewinnen.
Doch wie bei jeder transformativen Technologie führt der einfache Kauf eines Tools nicht automatisch zum Erfolg. Die Implementierung von CAASM ist weniger eine Frage der Software-Installation, sondern vielmehr eine Frage des Datenmanagements und der abteilungsübergreifenden Zusammenarbeit.
In diesem Beitrag fassen wir die wichtigsten Best Practices für das Jahr 2026 zusammen. Wir zeigen Ihnen, wie Sie Ihr CAASM-Programm erfolgreich starten, klassische Stolpersteine vermeiden und Ihre Angriffsfläche nachhaltig reduzieren.
Best Practice 1: Die "Single Source of Truth" als Fundament (Die CMDB zuerst)
Der mit Abstand häufigste Fehler bei der Einführung von CAASM ist der Versuch, den zweiten vor dem ersten Schritt zu machen. Unternehmen stürzen sich auf das Aggregieren von Schwachstellen-Daten aus ihren Security-Scannern (wie Tenable oder Qualys) in ein neues Dashboard, ohne vorher ihre operative Basis – das eigentliche IT-Asset-Management – in Ordnung gebracht zu haben.
Warum das scheitert: Wenn ein CAASM-Tool Ihnen sagt, dass "IP-Adresse 10.0.5.55" ungeschützt ist, Sie aber nicht wissen, wem diese IP gehört (Asset Owner) oder ob es sich um einen Test-Server oder den Kassen-Server handelt (Business Context), haben Sie keinen Nutzen generiert. Sie haben nur mehr Lärm erzeugt.
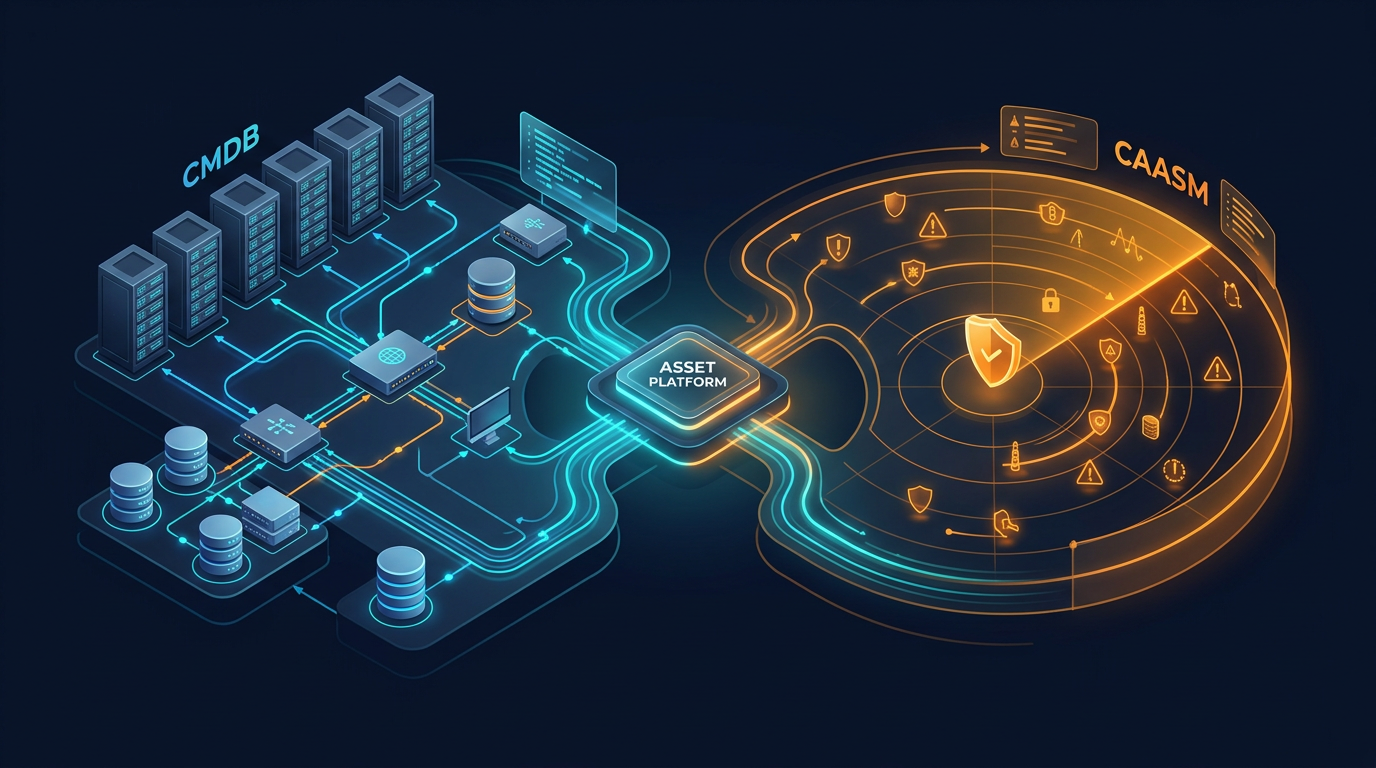
Der Best Practice: Bauen Sie CAASM immer auf einer starken, automatisierten CMDB (wie Qbilon) auf. Zuerst müssen Sie über APIs alle Clouds (AWS, Azure), Netzwerke und Virtualisierungsumgebungen anbinden. Erst wenn Sie ein lückenloses, kontextreiches Inventar Ihrer operativen Assets haben, reichern Sie dieses mit den Security-Daten an.
Best Practice 2: Starten Sie mit der Suche nach "Coverage Gaps"
Wenn Ihre CAASM-Plattform live geht und Millionen von Datenpunkten korreliert, werden Sie im ersten Moment vermutlich von der schieren Menge an Findings (Ergebnissen) überwältigt sein. Der Drang, sofort alle gefundenen Schwachstellen patchen zu wollen, führt zur Überlastung des Teams.
Der Best Practice: Ignorieren Sie in den ersten Wochen die Schwachstellen (CVEs) und fokussieren Sie sich ausschließlich auf Security Coverage Gaps (Abdeckungslücken). Ihre teuren Security-Tools (wie der CrowdStrike-EDR-Agent oder der Schwachstellen-Scanner) funktionieren einwandfrei – aber nur dort, wo sie auch installiert sind! Nutzen Sie CAASM, um die einfache Frage zu beantworten: "Welche laufenden Systeme (z.B. in der Cloud) haben aktuell keinen aktiven Security-Agenten?" Das Schließen dieser Lücken (das Ausrollen der Agenten auf die blinden Flecken und die Schatten-IT) ist der schnellste und effektivste Weg, Ihre Angriffsfläche sofort massiv zu verkleinern (Quick Win).
Best Practice 3: API-Integrationen statt Agenten-Chaos
Wir haben es bereits thematisiert, aber es kann nicht oft genug wiederholt werden: Versuchen Sie nicht, CAASM durch das Ausrollen von noch mehr Software-Agenten auf Ihren Servern zu betreiben ("Agent Bloat").
Der Best Practice: Eine erstklassige CAASM-Architektur ist agentenlos. Sie nutzt standardisierte Schnittstellen (APIs), um die Daten direkt aus den Management-Konsolen Ihrer bestehenden IT- und Security-Tools (Cloud-Provider, Identity Provider, ITSM-Systeme) abzugreifen. Das schont die Performance Ihrer produktiven Server und garantiert eine 100-prozentige Abdeckung, da sich Assets vor den Cloud-APIs nicht verstecken können.
Best Practice 4: Automatisieren Sie die Behebung (Remediation)
Die Erkenntnis allein, dass ein Asset verwundbar ist, macht Ihr Netzwerk nicht sicherer. Sicherheit entsteht erst, wenn der Fehler behoben wird. Wenn CAASM nur dazu führt, dass Security-Analysten händisch E-Mails an Administratoren schreiben ("Bitte Server 04 patchen"), ersticken Sie in administrativen Prozessen.
Der Best Practice: Nutzen Sie die Integrationsfähigkeit moderner Plattformen. Wenn Qbilon (CAASM) erkennt, dass ein Cloud-Speicher (S3 Bucket) unverschlüsselt und öffentlich zugänglich ist, sollte die Plattform automatisiert ein Ticket im ITSM-Tool (z. B. Jira oder ServiceNow) erstellen. Dieses Ticket enthält sofort den Namen des verantwortlichen Asset-Owners (aus dem Active Directory), den exakten Pfad zum Asset und die Handlungsanweisung. So wandeln Sie passives Monitoring in aktive, messbare Sicherheitsprozesse um.
Fazit: CAASM ist ein Hebel, kein Pflaster
CAASM ist nicht einfach nur ein weiteres Security-Tool, das man in eine Ecke des Netzwerks stellt und vergisst. Es ist der Hebel, der alle Ihre anderen Security-Investitionen (Firewalls, Scanner, EDR) überhaupt erst effizient und flächendeckend wirksam macht.
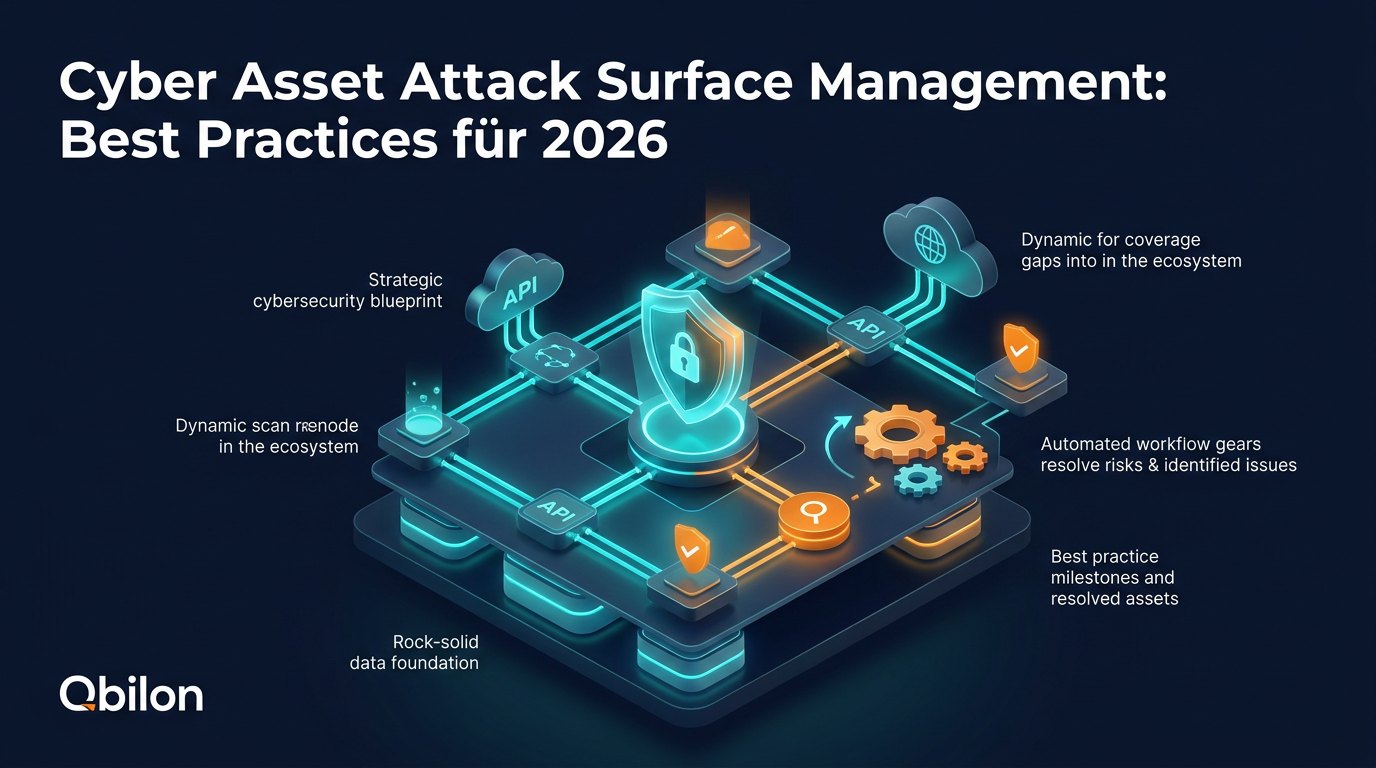
Wenn Sie diese Best Practices befolgen – ein starkes CMDB-Fundament bauen, Agenten vermeiden, auf Coverage Gaps fokussieren und Workflows automatisieren –, beenden Sie das Asset-Chaos in Ihrem Unternehmen dauerhaft. Sie gewinnen die strategische Oberhand über Ihre Angriffsfläche zurück und lassen Angreifern keinen Raum mehr für böse Überraschungen.