Shadow IT im Zeitalter von KI-Tools und SaaS-Wildwuchs
Shadow IT im Zeitalter von KI-Tools und SaaS-Wildwuchs
Schatten-IT (Shadow IT) ist kein neues Phänomen. IT-Abteilungen kämpfen seit einem Jahrzehnt gegen Fachabteilungen, die eigenmächtig Dropbox-Accounts anlegen, ungenehmigte Marketing-Tools abonnieren oder Projektmanagement-Software (wie Trello) am IT-Einkauf vorbeischmuggeln.
Doch was wir in den Jahren 2024 bis 2026 erleben, stellt alles Bisherige in den Schatten. Die Demokratisierung von Software-as-a-Service (SaaS) in Kombination mit der explosiven Verbreitung von Generativer Künstlicher Intelligenz (GenAI wie ChatGPT, Claude, Jasper oder spezialisierte KI-Schreibhilfen) hat das Problem der Schatten-IT auf ein völlig neues, extrem gefährliches Level gehoben.
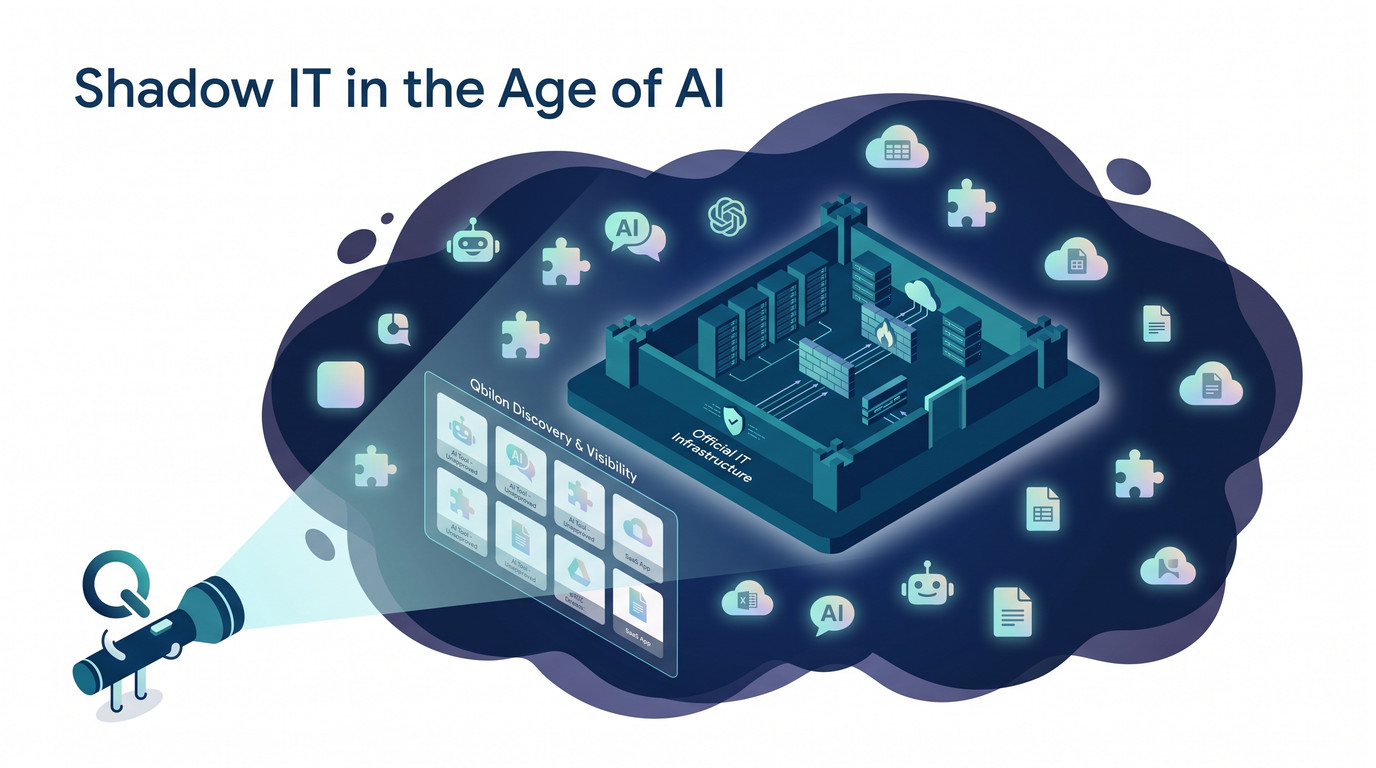
Mitarbeiter suchen verzweifelt nach Produktivitäts-Hacks. Wenn die offizielle IT-Abteilung zu langsam ist, um "sichere" KI-Tools bereitzustellen, greifen die Mitarbeiter zur Selbsthilfe. In diesem Beitrag beleuchten wir, warum KI-gestützte Schatten-IT das größte Einzelrisiko für massiven Datenabfluss (Data Exfiltration) und Compliance-Verstöße darstellt und wie Sie mit einem modernen Asset-Management-Ansatz (CAASM) das Unsichtbare wieder unter Kontrolle bringen.
Der Albtraum des CISO: Der unbedachte KI-Prompt
Lassen Sie uns ein absolut realistisches, alltägliches Szenario betrachten. Ein Mitarbeiter aus der Finanzabteilung muss ein hochsensibles, 50-seitiges Strategiepapier für die anstehende Vorstandssitzung zusammenfassen. Er ist unter Zeitdruck. Die unternehmensinterne IT hat aus Sicherheitsgründen noch kein offizielles, abgeschirmtes KI-Tool zur Verfügung gestellt.
Also öffnet der Mitarbeiter seinen Browser, loggt sich mit seiner Firmen-E-Mail bei einem frei verfügbaren KI-Summarizer-Tool (SaaS) ein, lädt das PDF mit den ungeschönten Bilanzen, M&A-Plänen und Mitarbeiterdaten hoch und tippt: "Fasse dieses Dokument in 5 Bullet-Points zusammen."
In genau diesem Moment ist das Worst-Case-Szenario eingetreten. Hochvertrauliche Firmengeheimnisse (und vermutlich DSGVO-relevante Daten) haben den geschützten Perimeter des Unternehmens verlassen und liegen nun auf den Servern eines Drittanbieters in Übersee. Die Nutzungsbedingungen dieses (kostenlosen) KI-Tools besagen oft, dass hochgeladene Daten zum Trainieren zukünftiger KI-Modelle verwendet werden dürfen. Das Unternehmen hat einen massiven Datenabfluss (Data Breach) erlitten – und die IT-Abteilung und der CISO wissen absolut nichts davon.
Warum Verbote und Web-Filter versagen
Die erste, panische Reaktion vieler IT-Abteilungen auf diese Bedrohung lautet: Sperren! Die Administratoren setzen die URLs der bekanntesten KI-Tools auf die Blacklist der Firmen-Firewall. Doch dieser Ansatz (Whack-a-Mole) ist aussichtslos. Jeden Tag schießen Hunderte neue KI-gestützte SaaS-Applikationen aus dem Boden. Mitarbeiter nutzen Plugins in ihren Browsern, Apps auf ihren Handys (BYOD) oder umgehen die Sperren durch smarte Workarounds.
Zudem schadet ein hartes Verbot dem Unternehmen. Die Produktivitätsgewinne durch KI sind real und messbar. Wer seinen Mitarbeitern den Zugang zu diesen Werkzeugen komplett verwehrt, verliert den Anschluss an die Konkurrenz.
Sichtbarkeit durch Korrelation (Der CAASM-Ansatz)
Der einzige nachhaltige Weg, das Problem der KI- und SaaS-Schatten-IT zu lösen, ist nicht das pauschale Blockieren, sondern das Herstellen von schonungsloser, automatisierter Transparenz. Sie können nur bewerten und regulieren, was Sie auch sehen.
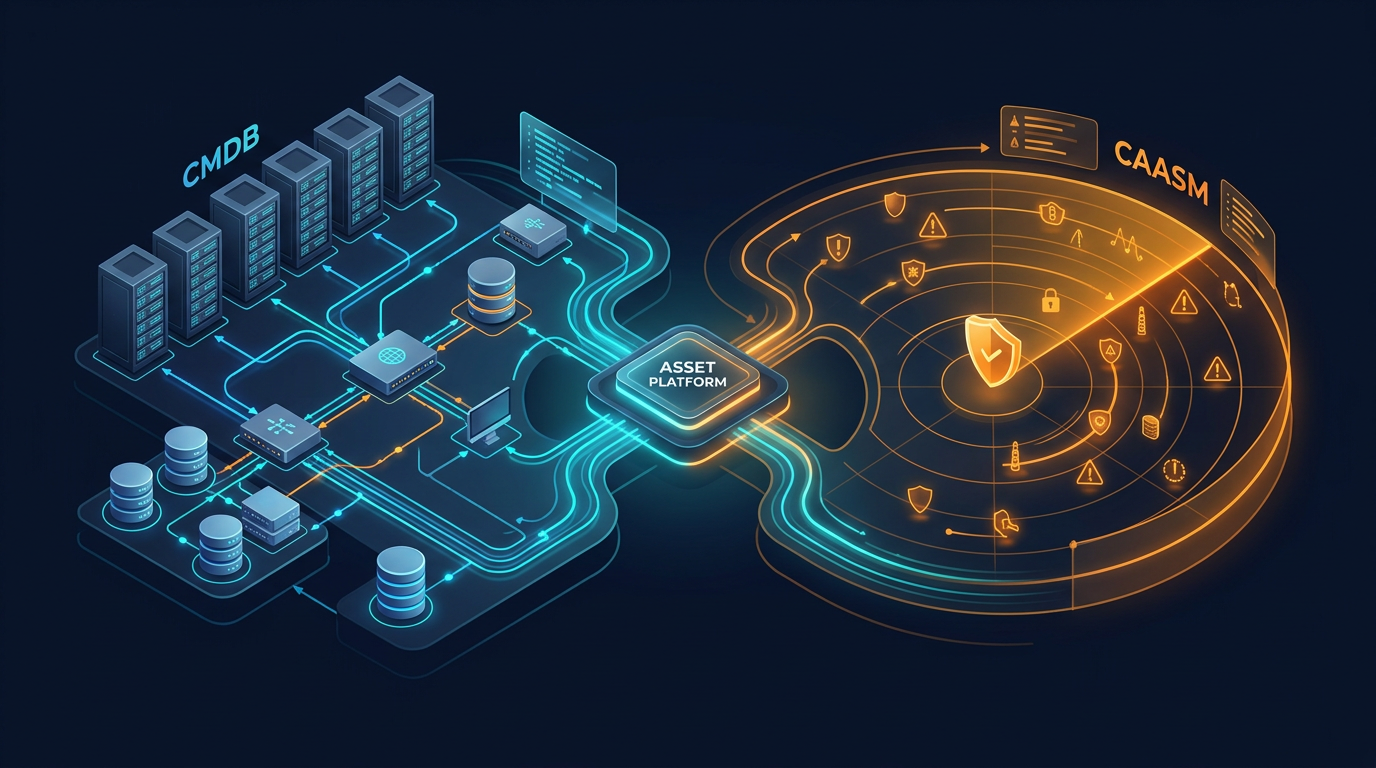
Hier entfaltet das Konzept des Cyber Asset Attack Surface Management (CAASM), gestützt durch eine Plattform wie Qbilon, seine volle Wirkung. Anstatt endlos URLs zu blockieren, korreliert die Plattform die Datenspuren, die Mitarbeiter bei der Nutzung von Schatten-IT zwangsläufig hinterlassen:
- Identity- und SSO-Korrelation: Die meisten Mitarbeiter sind bequem. Sie nutzen für die Anmeldung bei neuen KI-Tools die Option "Login with Microsoft" oder "Login with Google" unter Verwendung ihres Firmen-Accounts (Single Sign-On). Qbilon integriert sich in das zentrale Identity Access Management (Entra ID / Active Directory). Die Plattform erkennt sofort: "Warum autorisieren sich diese Woche plötzlich 30 Mitarbeiter bei einer Applikation namens 'SuperFastAI-Summarizer', die nicht in unserer genehmigten CMDB-Liste steht?"
- Analyse von Spesen und Cloud-Billing: Wenn das KI-Tool 20 Euro im Monat kostet, reicht der Mitarbeiter die Rechnung als Spesen ein oder nutzt eine Firmenkreditkarte. Durch die Anbindung von FinOps- und ERP-Daten an das zentrale Asset-Management fallen solche nicht freigegebenen Lizenzen sofort auf.
- Netzwerk- und DNS-Korrelation: Die Plattform wertet (datenschutzkonform) die Metadaten der Firewalls aus. Wenn das Datenvolumen (Upload) in Richtung einer bisher unbekannten SaaS-Domain plötzlich in die Gigabytes geht, schlägt das System Alarm.
Fazit: Umarmen Sie die Produktivität, aber mit offenen Augen
Der Wildwuchs an KI-Tools und SaaS-Lösungen ist die Realität des Jahres 2026. Sie können diese Entwicklung nicht durch Verbote aufhalten. Wenn Mitarbeiter einen Weg finden wollen, schneller und effizienter zu arbeiten, werden sie ihn finden.
Ihre Aufgabe als IT-Führungskraft oder CISO ist es, diese Innovation in sichere Bahnen zu lenken. Der erste Schritt dazu ist das Aufspüren der Schatten-IT. Mit einer automatisierten, API-getriebenen Asset-Plattform bringen Sie das Unsichtbare ans Licht. Sie erkennen, welche (oft unsicheren) Tools genutzt werden, können das Risiko bewerten und den Mitarbeitern anschließend sichere, offizielle Alternativen (Enterprise-Lizenzen mit Datenschutzklauseln) anbieten. Schützen Sie das geistige Eigentum Ihres Unternehmens, indem Sie das Chaos der SaaS-Welt durch automatisierte Transparenz ersetzen.