Security Hygiene: Die oft unterschätzte Basis der Cybersicherheit
Security Hygiene: Die oft unterschätzte Basis der Cybersicherheit
Es ist Oktober, und für die globale IT-Branche bedeutet das: Es ist Cyber Security Awareness Month (CSAM). In diesem Monat überschlagen sich die Publikationen, Webinare und Kampagnen, um das Bewusstsein für digitale Bedrohungen zu schärfen. Die Themen reichen von Phishing-Schulungen für Mitarbeiter über die Gefahren durch KI-gestützte Deepfakes bis hin zu hochkomplexen geopolitischen Ransomware-Kartellen.
All diese Themen sind wichtig und hochaktuell. Doch wenn man abseits der großen Bühnen mit den Incident-Response-Teams spricht – also jenen Experten, die nachts in die Unternehmen gerufen werden, wenn die Bildschirme schwarz bleiben und Erpresserbriefe auf den Druckern erscheinen –, zeigt sich ein erschreckend banales Bild.
Die absolute Mehrheit der verheerenden Cyberangriffe basiert nicht auf neuartigen, unaufhaltsamen Super-Viren (Zero-Days). Sie basiert auf dem Versagen der grundlegendsten aller Disziplinen: Der Security Hygiene (IT-Sicherheitshygiene). In diesem Beitrag nutzen wir den Cyber Security Monat für einen Weckruf und zeigen, warum die brillanteste Abwehrstrategie ohne eine saubere, automatisierte IT-Hygiene zum Scheitern verurteilt ist.
Was ist Security Hygiene? (Und warum hassen wir sie?)
Der Begriff Hygiene weckt selten Begeisterung. Er impliziert ständige, unaufregende Routine. Zähneputzen, Händewaschen, Aufräumen. In der IT bedeutet Security Hygiene exakt das: Die kontinuierlichen, unglamourösen Basis-Aufgaben, die ein Netzwerk gesund halten.
Die drei tragenden Säulen der IT-Hygiene sind:
- Asset Inventory (Sichtbarkeit): Exakt zu wissen, welche Hardware, Software, Cloud-Dienste und IoT-Geräte im Netzwerk existieren.
- Patch Management: Software und Betriebssysteme unverzüglich zu aktualisieren, sobald Sicherheitslücken bekannt werden.
- Configuration Management: Sicherstellen, dass Systeme sicher konfiguriert sind (z. B. keine Standard-Passwörter, keine offenen Ports zum Internet, Least-Privilege-Prinzip).
Warum versagen so viele Unternehmen bei diesen Grundlagen? Weil es harte, endlose administrative Arbeit ist. Es ist viel einfacher, eine Million Euro für eine neue Next-Generation-Firewall freizugeben und das Problem als "gelöst" zu betrachten, als die 500 vergessenen Test-Server in der Cloud manuell zu inventarisieren und zu patchen.
Die Konsequenzen schlechter Hygiene
Das Vernachlässigen dieser Basis hat katastrophale Folgen, die sich oft erst Monate später rächen.
Das Einfallstor der Hacker: Angreifer suchen immer den Weg des geringsten Widerstands. Wenn Ihr Netzwerk zu 99 Prozent perfekt mit den neuesten EDR-Tools (Endpoint Detection and Response) geschützt ist, aber 1 Prozent Ihrer Server (Schatten-IT) nie erfasst wurde und noch auf Windows Server 2012 läuft, ist Ihre Festung gefallen. Der Hacker findet dieses 1 Prozent, nutzt die veraltete Software als Einfallstor und breitet sich von dort lateral (seitwärts) im hochgeschützten Bereich aus.
Die Illusion des Tool-Stacks: Unternehmen betreiben oft ein riesiges Arsenal an Security-Tools (Vulnerability Scanner, SIEM, IAM). All diese Tools funktionieren jedoch nur auf den Assets, die sie auch kennen. Wenn Sie keine lückenlose IT-Dokumentation (CMDB) haben, sind Ihre Security-Tools blind. Sie produzieren Reports, die ein falsches Gefühl der Sicherheit vermitteln. Ein Schwachstellen-Scanner, der das Cloud-Subnetz der Marketingabteilung nicht kennt, wird Ihnen für dieses Subnetz niemals eine Warnung ausgeben.
Hygiene lässt sich nicht delegieren – nur automatisieren
Wie durchbrechen wir diesen Teufelskreis aus langweiliger Routine und massiven Sicherheitsrisiken? Die Antwort im Jahr 2026 lautet: Durch radikale Automatisierung des Fundaments.
Sie können IT-Hygiene nicht auf Ihre ohnehin überlasteten Administratoren abwälzen, indem Sie sie bitten, "Excel-Listen besser zu pflegen". Die Infrastruktur (Cloud, Container, OT) ist viel zu dynamisch für menschliches Tempo.
Eine Unified Asset Data Plattform wie Qbilon automatisiert die Security Hygiene von Grund auf:
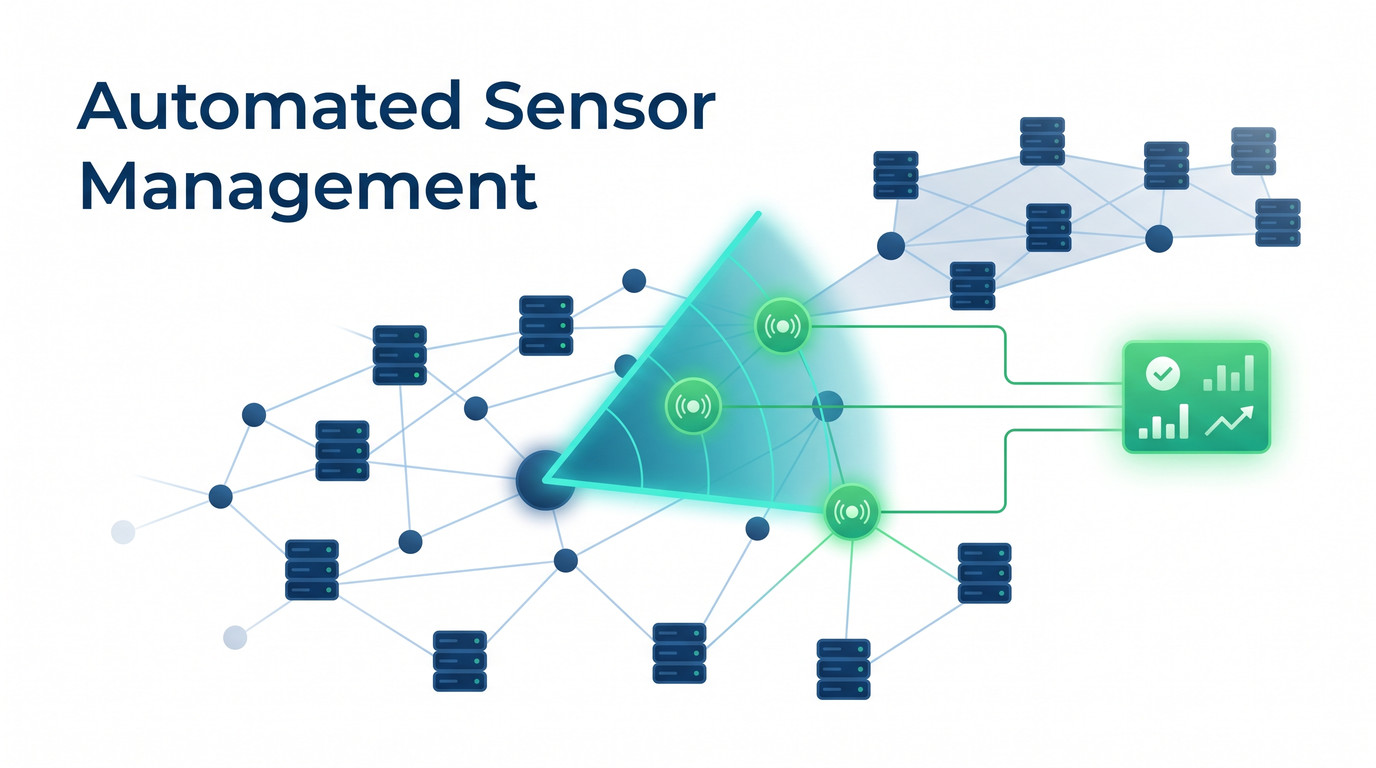
- Kontinuierliche Sichtbarkeit: Durch API-Integrationen in die Cloud und Netzwerke gibt es keine toten Winkel mehr. Die Plattform liefert in Echtzeit die Antwort auf die erste Säule der Hygiene: Was existiert eigentlich?
- Identifikation von Lücken (CAASM): Die Plattform korreliert das Wissen über die Existenz der Systeme mit den Daten Ihrer Security-Tools. Sie zeigt Ihnen nicht die tausenden Systeme an, die gesund sind. Sie leuchtet exakt die 15 Server an, auf denen der Virenschutz fehlt oder das letzte Patch-Datum drei Jahre zurückliegt (Coverage Gaps).
- Historische Beweise (Compliance): Hygiene ist eine Grundanforderung von NIS-2 und ISO 27001. Die Plattform historisiert den Zustand Ihres Netzwerks und beweist Auditoren, dass Ihr Patch- und Configuration-Management an jedem Tag des Jahres lückenlos funktioniert hat.
Fazit: Back to Basics
Nutzen Sie den Cyber Security Monat für eine ehrliche Bestandsaufnahme. Bevor Sie sich mit KI-gesteuerter Bedrohungsjagd oder der Abwehr von Quanten-Kryptografie-Angriffen beschäftigen, prüfen Sie Ihr Fundament.
Solange Sie "Schatten-IT" in Ihrem Netzwerk tolerieren, solange Sie "Orphaned Assets" in der Cloud bezahlen und solange Sie Systeme betreiben, deren Patch-Status Sie nicht kennen, gleicht Ihre IT-Security einem Hausbau auf Treibsand. Beenden Sie die gefährliche Illusion der manuellen Tabellen. Automatisieren Sie Ihr Asset-Management und machen Sie Security Hygiene zu einem leisen, unbestechlichen Hintergrundprozess, der Ihrem Unternehmen die dringend benötigte, echte Resilienz verleiht.