Wie IT-Verantwortliche den Spagat zwischen Innovation und Sicherheit meistern
Wie IT-Verantwortliche den Spagat zwischen Innovation und Sicherheit meistern
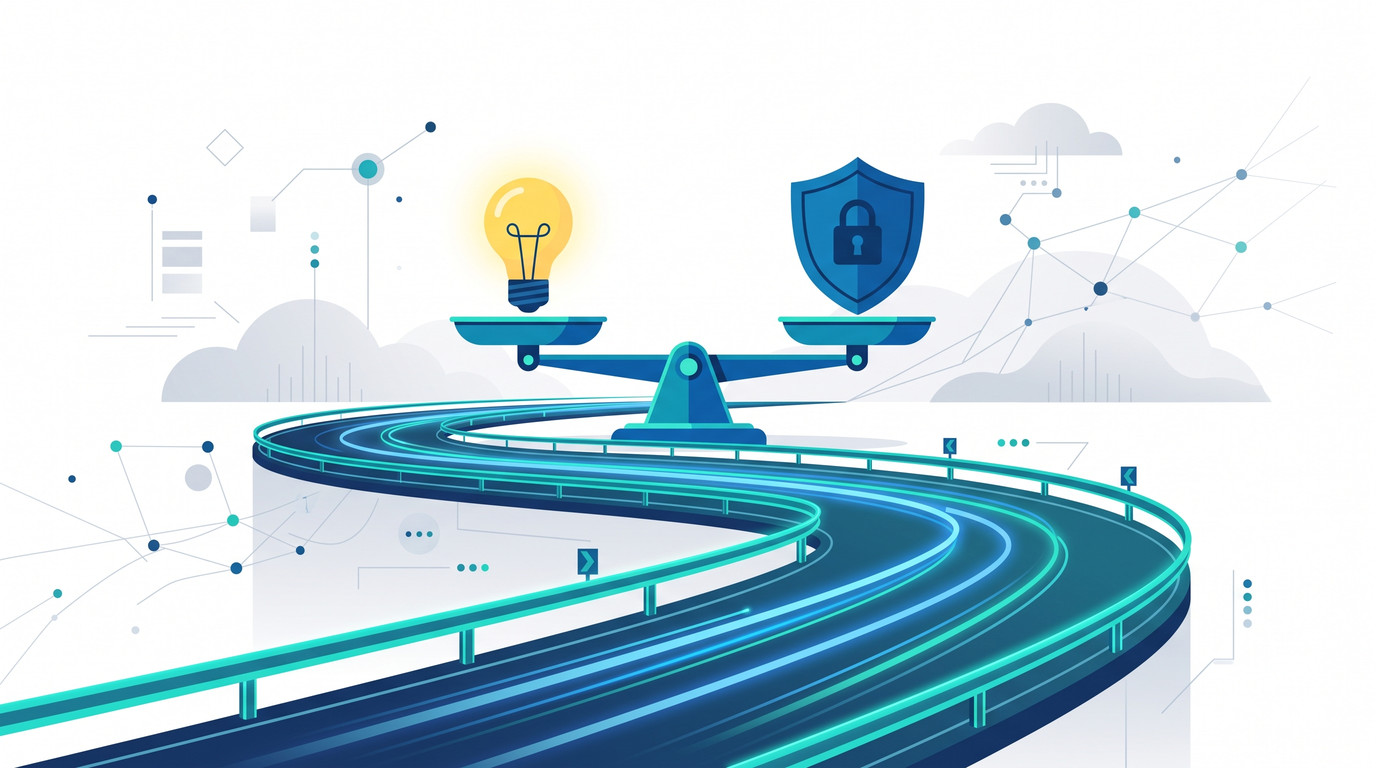
In den Führungsetagen moderner Unternehmen spielt sich fast täglich ein strategisches Tauziehen ab. Auf der einen Seite zieht der Chief Information Officer (CIO) oder Chief Technology Officer (CTO). Sein Mandat lautet: Innovation und Geschwindigkeit. Die Konkurrenz schläft nicht. Das Unternehmen muss neue digitale Geschäftsmodelle etablieren, Apps in Rekordzeit auf den Markt bringen, die Cloud-Migration beschleunigen und agile DevOps-Methoden fördern. Jeder Prozess, der Entwickler ausbremst, kostet bares Geld und Marktanteile.
Auf der anderen Seite des Seils zieht der Chief Information Security Officer (CISO) oder der Compliance-Verantwortliche. Sein Mandat lautet: Sicherheit, Stabilität und Risikominimierung. Mit der NIS-2-Richtlinie im Nacken, drohenden Millionenstrafen bei DSGVO-Verstößen und der ständigen Gefahr durch Ransomware-Angriffe fordert er Kontrolle. Er will, dass jede neue Technologie geprüft, dokumentiert und abgesichert wird, bevor sie produktiv geht.
Lange Zeit galt in der IT das ungeschriebene Gesetz: Man kann entweder schnell und innovativ sein, oder man kann sicher und compliant sein. Beides gleichzeitig ist unmöglich. In diesem Beitrag zeigen wir, warum dieses Entweder-Oder-Denken im Jahr 2026 überholt ist und wie datengetriebene Unternehmen diesen Spagat nicht nur meistern, sondern Innovation und Sicherheit zu einer treibenden Symbiose verschmelzen.
Die Bremsklötze der alten IT-Welt
Warum fühlen sich Sicherheit und Compliance oft wie Bremsklötze an? Das liegt an den Instrumenten, mit denen traditionell versucht wurde, Kontrolle auszuüben: Manuelle Prozesse und bürokratische Gategates.
Wenn ein Entwicklerteam in einer klassischen Organisation einen neuen Datenbank-Server in der Cloud benötigt, um ein innovatives KI-Feature zu testen, muss es ein Ticket im IT-Service-Management (ITSM) eröffnen. Dieses Ticket wandert zur Netzwerkabteilung (für die IP-Vergabe), zur Security-Abteilung (für die Firewall-Freigabe) und zum Compliance-Manager (für den Eintrag in die manuelle CMDB). Der Prozess dauert oft drei bis vier Wochen.
Die Entwickler sind frustriert, die Innovation stockt. Die logische – und hochgradig gefährliche – Konsequenz ist die Entstehung von Schatten-IT. Die Entwickler zücken die Firmenkreditkarte, mieten sich eine eigene, unkontrollierte Cloud-Umgebung und bauen ihr Feature dort. Die Innovation hat gewonnen, die Sicherheit hat auf ganzer Linie verloren.
Die Philosophie der Leitplanken (Guardrails)
Um diesen Konflikt zu lösen, müssen wir das Paradigma der Kontrolle ändern. Wir müssen uns vom Konzept der "Schranken" (Gates) verabschieden und zum Konzept der "Leitplanken" (Guardrails) wechseln.
Stellen Sie sich eine Autobahn vor. Wenn Sie wollen, dass Autos sicher von A nach B kommen, können Sie alle 100 Meter eine Schranke aufstellen, an der jedes Auto anhalten und kontrolliert werden muss. Das ist 100 % sicher, aber der Verkehr steht still (das traditionelle ITSM-Modell). Oder Sie bauen eine exzellente, gut beleuchtete Autobahn mit extrem stabilen Leitplanken an den Rändern. Die Autos können mit 200 km/h fahren (Innovation). Solange sie auf der Straße bleiben, mischen Sie sich nicht ein. Erst wenn ein Auto droht, von der Spur abzukommen und in die Leitplanke zu krachen, greifen Sie ein (das moderne Security-Modell).
Automatisierte Sichtbarkeit als Leitplanke
Wie baut man solche Leitplanken in der IT? Die Antwort liegt in radikaler, automatisierter Sichtbarkeit und der Durchsetzung von Policies (Regeln) in Echtzeit. Hier kommt eine Unified Asset Data Plattform wie Qbilon ins Spiel.
Wenn Sie Innovation und Sicherheit vereinen wollen, geben Sie Ihren Entwicklern die Freiheit, Ressourcen in der Cloud selbstständig (per Infrastructure as Code) zu provisionieren. Sie entfernen die manuellen Freigabe-Tickets.
Gleichzeitig lassen Sie im Hintergrund eine Plattform wie Qbilon laufen. Diese Plattform ist Ihre Leitplanke. Sie integriert sich über APIs direkt in die Cloud (AWS, Azure) und in Ihre Security-Tools.
Das Zusammenspiel in der Praxis:
- Die Entwickler fahren am Dienstagnachmittag 50 neue Container für das KI-Feature hoch. (Innovation: Check)
- Qbilon erkennt diese 50 Container in Millisekunden über die Cloud-API und inventarisiert sie automatisch in der zentralen CMDB. Niemand muss eine Excel-Liste ausfüllen. (Dokumentation: Check)
- Qbilon prüft im selben Moment automatisiert die Sicherheitsrichtlinien (Policy as Code). Die Richtlinie besagt: Kein Container darf öffentliche IP-Adressen haben.
- Wenn die Entwickler einen Fehler gemacht haben und ein Container öffentlich erreichbar ist (das Auto droht in die Leitplanke zu krachen), schlägt das System sofort Alarm oder triggert einen automatisierten Workflow, der den Container isoliert. (Sicherheit: Check)
Fazit: Vertrauen durch Transparenz
Der Spagat zwischen Agilität und Regulierung (wie NIS-2) lässt sich nicht durch mehr Formulare, mehr Meetings oder strengere Verbote lösen. Die Lösung ist Technologie, die das Tempo der Innovation mitgehen kann.
Sicherheit darf kein manueller Flaschenhals mehr sein. Wenn Sie durch ein automatisiertes Asset-Management zu jedem Zeitpunkt exakt wissen, was in Ihrem Netzwerk passiert, wer es tut und ob es den Regeln entspricht, können Sie Ihren Teams maximale Freiheiten gewähren. Wahre Innovation gedeiht am besten in einer Umgebung, in der das Sicherheitsnetz so engmaschig und automatisiert ist, dass ein fataler Absturz technisch nahezu unmöglich wird. Machen Sie Sicherheit zum unsichtbaren Enabler Ihres Geschäftserfolgs.