Compliance ist kein Projekt, sondern ein Prozess
Compliance ist kein Projekt, sondern ein Prozess
In den meisten IT-Abteilungen ist die Arbeit stark in Projekten organisiert. Es gibt ein Startdatum, ein definiertes Budget, Meilensteine und ein Enddatum. Man migriert das alte ERP-System in die Cloud – Projekt abgeschlossen. Man rollt flächendeckend Laptops an die Belegschaft aus – Projekt abgeschlossen. Diese Arbeitsweise ist effizient und tief in der DNA von IT-Leitern verankert.
Die große Gefahr entsteht jedoch, wenn Unternehmen versuchen, regulatorische Anforderungen wie die NIS-2-Richtlinie, den BSI IT-Grundschutz oder die ISO 27001-Zertifizierung mit derselben Projekt-Mentalität zu erschlagen. Ein CISO bekommt den Auftrag: "Machen Sie uns bis Oktober NIS-2-compliant!" Es wird ein "Compliance-Projekt" gestartet, Berater werden eingeflogen, hunderte Seiten an Richtlinien geschrieben, Firewalls konfiguriert und Excel-Listen (das Asset-Inventar) hastig befüllt. Im Oktober kommt der Prüfer, nickt ab – Projekt erfolgreich abgeschlossen. Die Ordner wandern in den Schrank.
Dieses Vorgehen ist nicht nur ein massiver strategischer Irrtum, es ist im Jahr 2026 eine tickende Zeitbombe. In diesem Beitrag beleuchten wir, warum die Halbwertszeit einer "Einmal-Compliance" in der modernen IT gegen null tendiert und wie Sie den notwendigen kulturellen und technologischen Wandel hin zu Continuous Compliance (Kontinuierlicher Compliance) vollziehen.
Die kurze Lebensdauer der Projekt-Compliance
Warum scheitert der Projektansatz? Die Antwort liegt in der atemberaubenden Dynamik moderner IT-Landschaften und der Bedrohungslage.
Nehmen wir an, Sie schließen Ihr Compliance-Projekt am 1. Oktober erfolgreich ab. Am 2. Oktober passiert Folgendes:
- Das Marketing-Team lizenziert eigenmächtig ein neues SaaS-Tool, um Kundendaten zu analysieren (Schatten-IT).
- Ein Cloud-Engineer ändert eine AWS-Sicherheitsgruppe für einen Testlauf und vergisst, die Änderung rückgängig zu machen.
- Ein Softwarehersteller meldet eine kritische Zero-Day-Schwachstelle in einer Bibliothek, die auf 50 Ihrer Webserver läuft.
Ihre Compliance-Dokumentation, die gestern noch fehlerfrei war, ist heute veraltet, lückenhaft und falsch. Wenn der Auditor ein Jahr später zur Überwachungsprüfung wiederkommt, blickt er nicht auf den Tag Ihres Projektabschlusses zurück. Er blickt auf die 364 Tage dazwischen. Er fordert historische Evidenzen, dass die im Projekt definierten Regeln (z. B. "Alle neuen Server müssen sofort in das Schwachstellen-Monitoring aufgenommen werden") an jedem einzelnen Tag ununterbrochen funktioniert haben.
Ein Projekt endet. Compliance niemals.
Der Wandel zum Prozess: Continuous Compliance
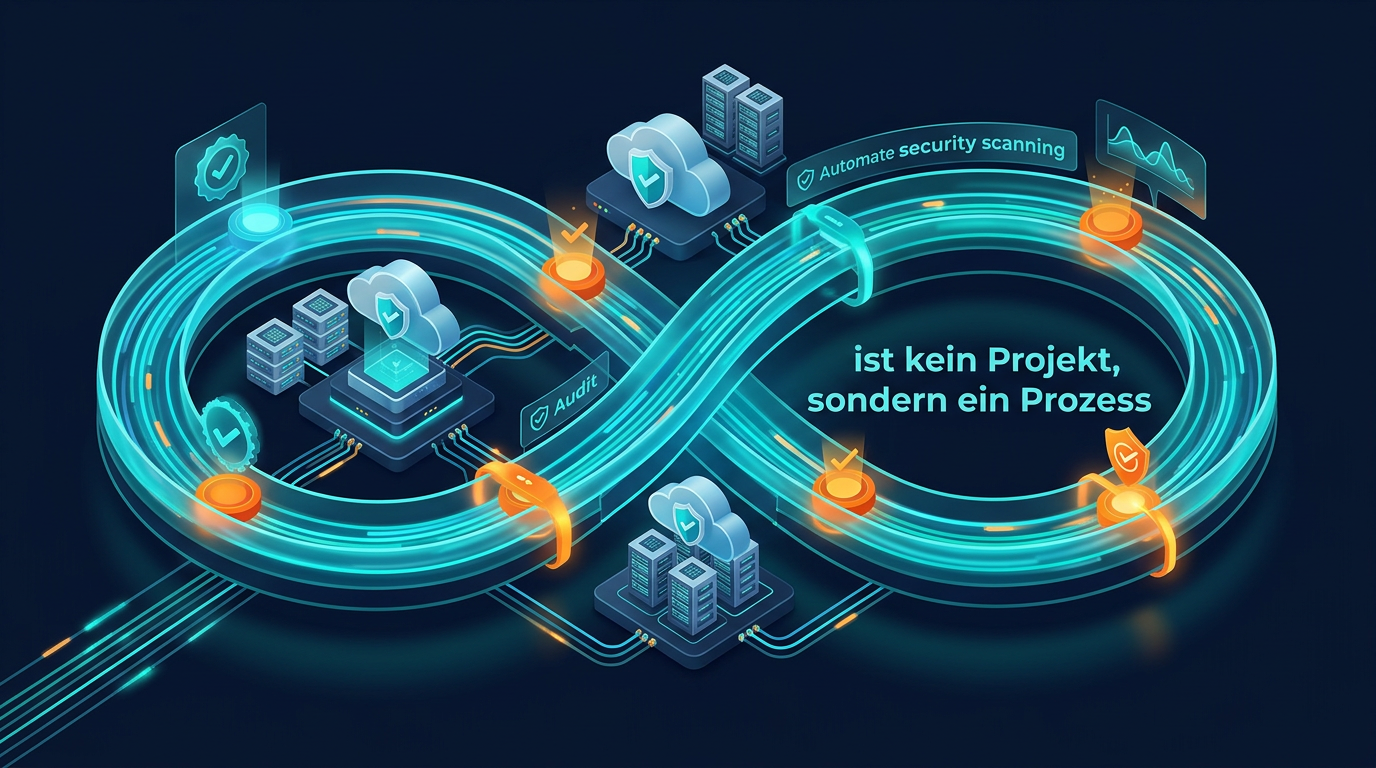
Um diese Lücke zu schließen, muss Compliance vom jährlichen Kraftakt zu einem unsichtbaren, kontinuierlichen Hintergrundprozess werden. Dieser Zustand wird als Continuous Compliance bezeichnet.
Das Ziel von Continuous Compliance ist es, die Diskrepanz zwischen dem dokumentierten Soll-Zustand (den Richtlinien) und dem operativen Ist-Zustand (der Realität im Netzwerk) in Echtzeit zu messen und zu schließen. Dies ist manuell schlichtweg unmöglich. Kein Mensch kann tausende Cloud-Instanzen und Firewall-Regeln rund um die Uhr überprüfen.
Der technologische Schlüssel ist Automatisierung. Eine intelligente Asset-Data-Plattform wie Qbilon ist die Maschine, die das Projekt in einen Prozess verwandelt:
- Die lebende Basis (Echtzeit-Discovery): Die Plattform wirft die statischen Excel-Listen über Bord. Sie verbindet sich über APIs mit den Nervenzentren Ihrer IT (Hypervisor, Cloud, Identity Management, Security Tools). Das Inventar aktualisiert sich im Sekundentakt selbst. Wenn das Marketing das neue SaaS-Tool einführt (Schatten-IT), registriert Qbilon das sofort über angebundene Login- oder Firewall-Daten.
- Policy as Code (Automatisierte Regelprüfung): Ihre im Projekt mühsam geschriebenen Word-Dokumente werden in der Plattform in ausführbare Regeln übersetzt (Policy as Code). Die Richtlinie: "Alle Systeme mit Kundendaten müssen verschlüsselt sein." Der Prozess: Die Plattform prüft diese Regel 24/7. Sobald ein Entwickler einen Cloud-Speicher ohne Verschlüsselung hochfährt, schlägt die Plattform sofort (und nicht erst beim nächsten Audit) Alarm. Das Risiko wird in Minuten behoben, nicht in Monaten.
- Lückenlose Historisierung: Da die Plattform jeden Zustand mit einem Zeitstempel speichert (die "Time Machine"), generiert sie die Audit-Evidenzen für das gesamte Jahr automatisch. Der Auditor sieht den unbestechlichen Beweis eines funktionierenden Prozesses.
Fazit: Leben Sie die Regeln, statt sie nur aufzuschreiben
Compliance-Vorgaben wie NIS-2 fordern kein Stück Papier, sie fordern Widerstandsfähigkeit (Resilienz). Eine Checkliste schützt Sie nicht vor Ransomware, ein funktionierender, überwachter Prozess hingegen schon.
Hören Sie auf, Ihre IT-Experten einmal im Jahr für "Compliance-Projekte" aus dem Tagesgeschäft zu reißen. Investieren Sie dieses Budget einmalig in die Etablierung einer automatisierten Plattform. Wenn die Einhaltung Ihrer Sicherheitsregeln zu einem kontinuierlichen, maschinell überwachten Prozess wird, verschwindet die Angst vor dem nächsten Audit – und Ihr Netzwerk erreicht ein Maß an Sicherheit, das mit manueller Arbeit niemals erreichbar wäre.