
Vorbereitung auf CAASM: Was Sie über den neuen Security-Trend wissen müssen
Vorbereitung auf CAASM: Was Sie über den neuen Security-Trend wissen müssen
Wenn Sie in den letzten Monaten Technologie-Blogs gelesen, Analysten-Reports (wie die von Gartner) studiert oder auf einer Cybersecurity-Konferenz waren, sind Sie mit an Sicherheit grenzender Wahrscheinlichkeit über ein neues Akronym gestolpert: CAASM.
Ausgeschrieben steht CAASM für Cyber Asset Attack Surface Management. Es wird aktuell als der Heilsbringer für überlastete Security-Teams und als die logische Antwort auf die ausufernde Komplexität hybrider IT-Landschaften gefeiert. Analysten prognostizieren, dass in den kommenden zwei Jahren kaum ein größeres Unternehmen ohne eine CAASM-Strategie auskommen wird.
Doch wie bei jedem neuen Trend in der IT herrscht auch hier eine Menge Verwirrung, vermischt mit aggressivem Marketing. Ist CAASM nur ein neues Buzzword für eine alte CMDB? Ersetzt es den Schwachstellen-Scanner? Und vor allem: Wie bereitet man sich als Organisation auf diesen Trend vor? In diesem Beitrag entmystifizieren wir das Thema und erklären, warum CAASM kein Produkt ist, das man einfach "installiert", sondern eine strategische Fähigkeit, auf die man sich systematisch vorbereiten muss.
Das Kernproblem, das CAASM löst
Um CAASM zu verstehen, müssen wir uns das Problem ansehen, an dem klassische IT-Security heute oft verzweifelt: Die massive Zunahme der sogenannten "Angriffsfläche" (Attack Surface).
Noch vor wenigen Jahren bestand die Angriffsfläche eines Unternehmens aus den Firewalls rund um das lokale Rechenzentrum und den Laptops der Mitarbeiter. Heute ist die Angriffsfläche explodiert. Sie umfasst:
- Hunderte AWS-, Azure- und Google-Cloud-Instanzen.
- Tausende SaaS-Applikationen (Oft als Schatten-IT).
- IoT-Geräte und Produktionsanlagen (IT-OT-Konvergenz).
- Externe APIs und Microservices.
- Home-Office-Router und private Endgeräte.
Für Hacker ist das ein Paradies. Sie müssen nur einen einzigen winzigen, ungeschützten Fleck in diesem riesigen Universum finden. Security-Teams hingegen haben oft den Überblick verloren. Sie betreiben zwar exzellente Tools (EDR, Firewalls, Vulnerability Scanner), aber diese Tools arbeiten in isolierten Silos. Sie liefern kein zusammenhängendes Bild.
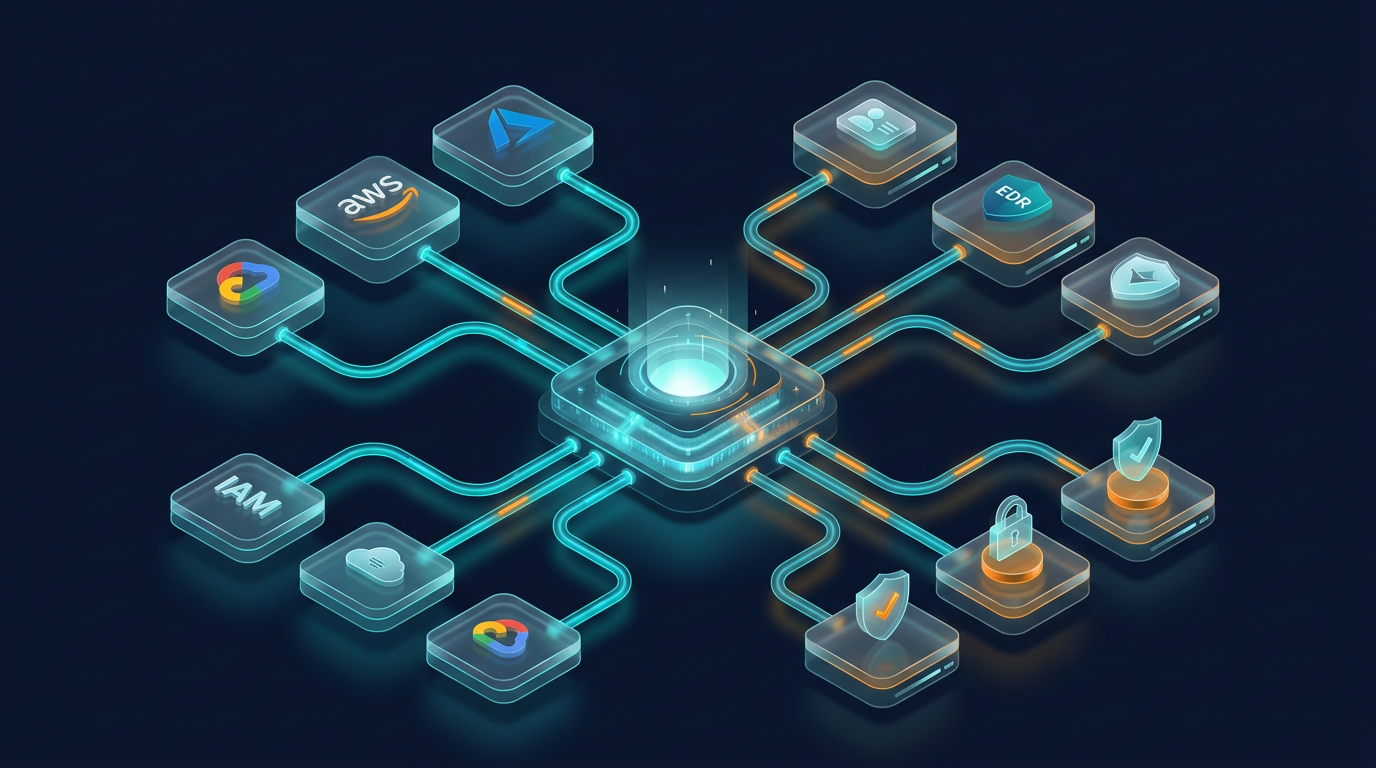
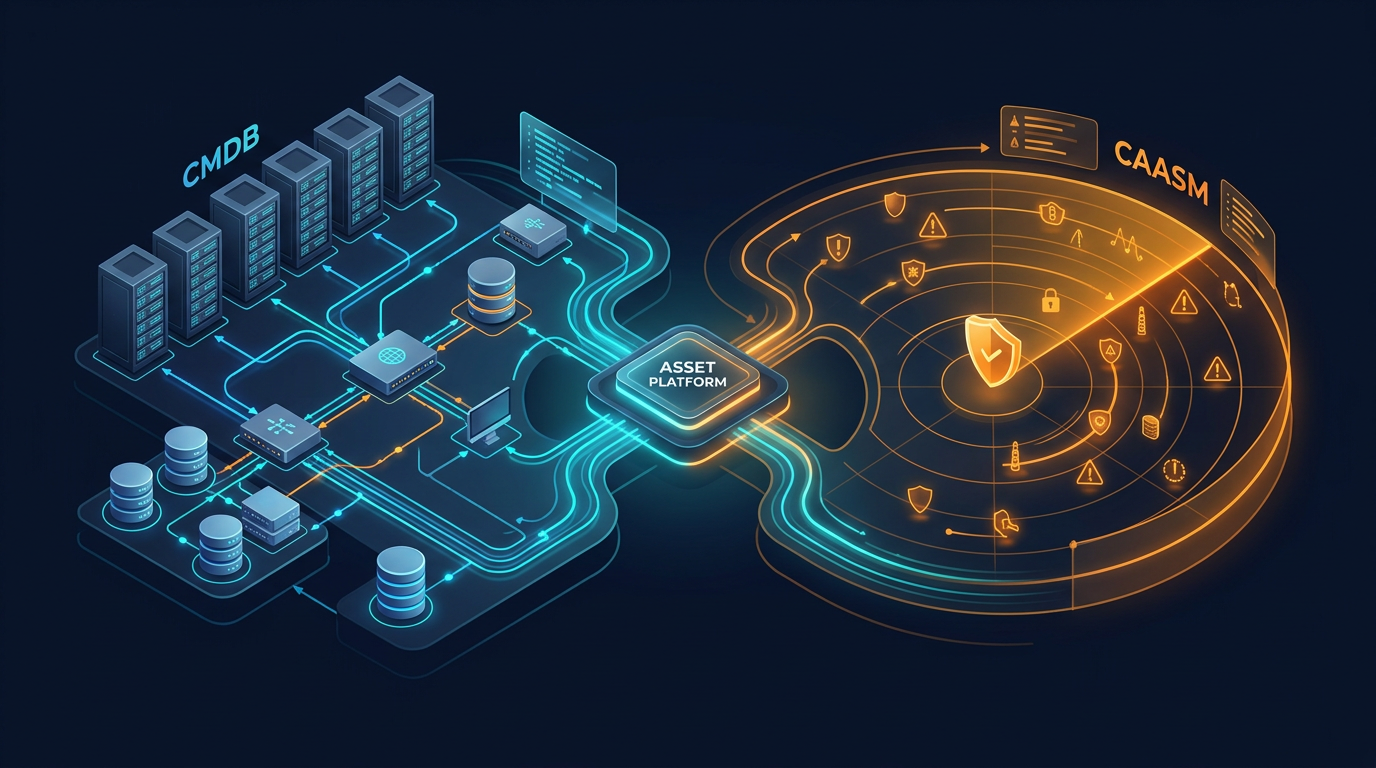
CAASM löst dieses Problem durch radikale Daten-Aggregation. Die Grundidee: Man verbindet alle vorhandenen IT- und Security-Tools über APIs mit einer zentralen Plattform. Diese Plattform vergleicht die Daten und deckt Diskrepanzen auf.
Tool A (die Cloud-Konsole) sagt: "Wir haben 100 Server." Tool B (die Security-Software) sagt: "Ich schütze 90 Server." CAASM schlussfolgert sofort: "Wir haben 10 ungeschützte Server. Hier sind die IP-Adressen zur sofortigen Behebung."
Warum Sie CAASM nicht einfach "kaufen" können
Die Verlockung ist groß, einfach ein Budget für ein "CAASM-Tool" freizugeben und das Problem als gelöst zu betrachten. Doch so funktioniert es in der Realität nicht. CAASM ist hochgradig datengetrieben. Das berühmt-berüchtigte IT-Gesetz "Garbage in, Garbage out" (Müll rein, Müll raus) gilt hier schonungslos.
Wenn Sie versuchen, eine CAASM-Strategie aufzubauen, ohne vorher Ihre Hausaufgaben im grundlegenden IT-Asset-Management gemacht zu haben, wird das Projekt scheitern.
Vorbereitungsschritt 1: Die operative CMDB als Fundament
Bevor Sie Security-Kontext (Schwachstellen, EDR-Abdeckung) aggregieren können, benötigen Sie ein verlässliches, automatisiertes Inventar Ihrer operativen Basis. Eine CAASM-Lösung braucht eine "Single Source of Truth", um zu wissen, wem ein Asset gehört (Ownership) und wie kritisch es für das Geschäft ist. Wenn Ihre CMDB heute aus manuellen Excel-Listen besteht, wird jede CAASM-Initiative ins Leere laufen.
Vorbereitungsschritt 2: APIs und Integrationen öffnen
CAASM lebt von Konnektoren. Sie müssen sicherstellen, dass Ihre primären Systeme (Ihr Identity Management, Ihr Cloud-Provider, Ihre Schwachstellen-Scanner) über saubere, lesbare APIs verfügen. Die Vorbereitung auf CAASM bedeutet, das Silo-Denken in den Köpfen der Abteilungsleiter aufzubrechen: Netzwerk-, Cloud- und Security-Teams müssen bereit sein, ihre Daten in einen zentralen Data-Lake fließen zu lassen.
Vorbereitungsschritt 3: Historisierung etablieren
Angriffsflächen verändern sich stündlich. Ein wirklich mächtiger CAASM-Ansatz zeigt Ihnen nicht nur, dass ein Server heute eine offene Sicherheitslücke hat. Er zeigt Ihnen, wann diese Lücke entstanden ist und wie lange sie unbemerkt blieb. Diese zeitliche Dimension (Time Machine) müssen Sie bereits jetzt in Ihrer IT-Dokumentation etablieren (z. B. für NIS-2-Audits), damit CAASM später darauf aufbauen kann.
Fazit: Der Weg ist das Ziel
CAASM ist zweifellos die Zukunft der proaktiven Cybersicherheit. Es beendet das Rätselraten und verschafft CISOs endlich die ungeschönte Sicht auf die wahre Verwundbarkeit ihres Unternehmens.
Doch der Weg dorthin führt unweigerlich über ein professionelles, automatisiertes IT-Asset-Management. Unternehmen, die heute eine dynamische, integrierte Plattform wie Qbilon nutzen, um ihre NIS-2-Compliance zu sichern und ihre Infrastruktur zu historisieren, haben die wichtigste Vorarbeit bereits geleistet. Sie haben die Datengrundlage geschaffen, auf der CAASM im nächsten Jahr sein volles, schützendes Potenzial entfalten kann. Bereiten Sie Ihre Daten vor – der Security-Trend des Jahrzehnts steht vor der Tür.