
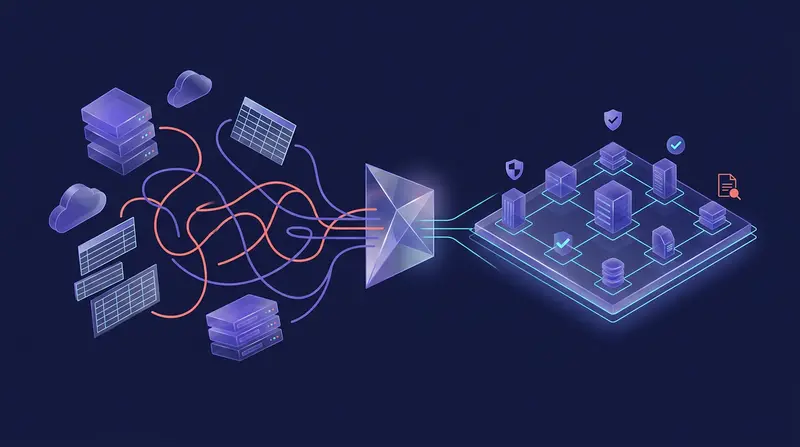
Vom IT-Chaos zur Kontrolle: Eine Erfolgsgeschichte
Vom IT-Chaos zur Kontrolle: Eine Erfolgsgeschichte
Es ist Dienstag, der 14. Oktober, 08:30 Uhr. Im Konferenzraum im 4. Stock eines mittelständischen Maschinenbauers herrscht bedrückende Stille. Am Kopfende des Tisches sitzt der externe Auditor für das anstehende NIS-2-Voraudit. Er blickt von seinem Laptop auf und stellt eine scheinbar simple Frage an den IT-Leiter: „Können Sie mir bitte eine vollständige Liste aller Cloud-Instanzen geben, die Zugang zu Ihren Produktionsdaten haben, und belegen, dass diese in den letzten sechs Monaten lückenlos gepatcht wurden?“
Der IT-Leiter schaut zu seinem Cloud-Architekten. Dieser schaut zum Security-Analysten. Ein nervöses Räuspern. Die ehrliche Antwort lautet: Wir wissen es nicht.
Diese Szene, oder sehr ähnliche Varianten davon, hat sich im Jahr 2026 in unzähligen Unternehmen abgespielt. Sie markiert oft den absoluten Tiefpunkt im IT-Management – aber glücklicherweise auch den Wendepunkt. In diesem Beitrag erzählen wir die typische Erfolgsgeschichte einer Transformation. Es ist die Reise vom "Best-Effort-Chaos" zur absoluten, datengetriebenen Kontrolle durch eine Unified Asset Data Plattform.
Die Diagnose: Das Silo-Syndrom
Nach dem gescheiterten Voraudit beginnt in unserem Beispielunternehmen die Ursachenforschung. Warum wusste man die Antwort nicht? Die IT-Abteilung war nicht faul oder inkompetent. Die Administratoren arbeiteten 50 Stunden die Woche, das Budget für Firewalls und Security-Tools (EDR) war hoch.
Die Diagnose lautete Silo-Syndrom. Das IT-Betriebsteam pflegte das Asset-Inventar manuell in riesigen Excel-Listen und einem veralteten ITSM-Tool. Die Entwickler provisionierten rasant neue Umgebungen in AWS (Infrastructure as Code) – und meldeten dies nur sporadisch an die IT. Das Security-Team wiederum sah in seinem Schwachstellen-Scanner tausende rote Alarme, konnte diese IPs aber keinem Geschäftsprozess zuordnen.
Es gab keine "Single Source of Truth" (die eine, wahre Quelle). Jede Abteilung hatte ihre eigene, unvollständige Realität. Das Ergebnis war eine gigantische Angriffsfläche (Schatten-IT, Orphaned Assets) und absolute Audit-Unfähigkeit.
Der Wendepunkt: Automatisierung statt Excel
Dem IT-Leiter wurde klar: Wenn er jetzt anweist, die Excel-Listen noch genauer zu pflegen, ist das Problem in drei Monaten wieder da. Der Prozess selbst war kaputt. Die Entscheidung fiel auf einen radikalen technologischen Schnitt: Die Einführung einer automatisierten Asset-Management-Plattform (wie Qbilon).
Schritt 1: API-Discovery (Licht ins Dunkel)
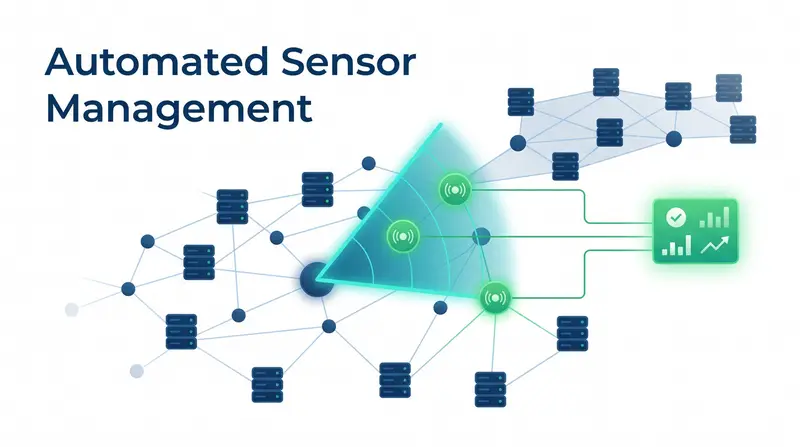
Anstatt neue Software-Agenten auf den Servern zu verteilen (Agent Bloat), integrierte das Team die neue Plattform über APIs. Innerhalb weniger Tage wurden das VMware vCenter, das AWS-Dashboard, das Active Directory und der Tenable-Vulnerability-Scanner angebunden. Der "Aha!"-Moment war schockierend und befreiend zugleich: Die Plattform deckte auf, dass das Unternehmen nicht – wie in Excel vermerkt – 800 Server betrieb, sondern 1.150. Die 350 unbekannten Systeme waren vergessene Testumgebungen, unautorisierte Schatten-IT und verwaiste Cloud-Ressourcen (Orphaned Assets), die nicht nur enorme Kosten verursachten, sondern sperrangelweit offenstanden.
Schritt 2: CAASM in Aktion (Die Lücken schließen)
Mit dem neuen, 100-prozentigen Wissen über die Infrastruktur startete das Security-Team seine Cyber Asset Attack Surface Management (CAASM) Strategie. Die Plattform zeigte sofort die "Coverage Gaps" an: Auf 120 Servern in der Cloud fehlte der vorgeschriebene Virenschutz-Agent (EDR). Diese blinden Flecken wurden innerhalb einer Woche geschlossen. Gleichzeitig reduzierte die Plattform die Alert Fatigue. Anstatt 10.000 Schwachstellen abzuarbeiten, nutzte das Team das Dependency Mapping (die Abhängigkeitsanalyse der CMDB), um die 20 Schwachstellen zu identifizieren, die wirklich geschäftskritisch und aus dem Internet erreichbar waren. Die Risikominimierung stieg drastisch, der Stress im Team sank.
Schritt 3: Continuous Compliance (Der Auditor kehrt zurück)
Der wichtigste Shift passierte jedoch im Hintergrund. Ab dem Tag der Implementierung begann die Plattform, jede noch so kleine Änderung im Netzwerk (neue Server, geänderte Firewalls, Patches) mit einem Zeitstempel zu versehen (Historisierung / Time Machine).
Das Happy End: Evidenzen per Knopfdruck
Sechs Monate später. Es ist April 2027. Derselbe Auditor sitzt im selben Konferenzraum für das finale NIS-2-Audit. Er stellt dieselbe Frage nach der Patch-Historie der Cloud-Instanzen.
Dieses Mal gibt es kein nervöses Räuspern. Der IT-Leiter öffnet sein Qbilon-Dashboard, klickt auf die hinterlegte Compliance-Policy ("Patching Kritische Infrastruktur"), wählt den Zeitraum der letzten sechs Monate und exportiert ein PDF. Er überreicht dem Auditor den historisch lückenlosen, maschinell verifizierten Beweis.
Der Auditor ist zufrieden. Das Zertifikat wird erteilt. Das Audit, das früher vier Wochen War-Room und Panik bedeutete, ist in wenigen Stunden erledigt.
Fazit: Werden Sie der Held Ihrer eigenen Geschichte
Diese Transformation ist keine Fiktion. Es ist der exakte Prozess, den Unternehmen aktuell durchlaufen, wenn sie den Sprung von manueller Administration zu datengetriebener IT-Governance wagen.
Der Weg vom IT-Chaos zur Kontrolle beginnt mit einer einfachen Entscheidung: Hören Sie auf, Ihre Zeit mit dem Verwalten von Tabellen zu verschwenden. Investieren Sie in API-gesteuerte Automatisierung, verbinden Sie Ihre Silos zu einer CAASM-fähigen "Single Source of Truth" und übernehmen Sie wieder das Steuer über Ihre hybride IT-Landschaft.