
NIS-2 und CAASM: Wie Attack Surface Management Ihre Compliance-Strategie absichert
NIS-2 und CAASM: Wie Attack Surface Management Ihre Compliance-Strategie absichert
Das Jahr 2026 war für IT-Verantwortliche ein Jahr der doppelten Herausforderung. Auf der einen Seite stand der immense regulatorische Druck durch die NIS-2-Richtlinie, die Unternehmen zur radikalen Formalisierung ihres Risikomanagements und zur lückenlosen Nachweispflicht zwang. Auf der anderen Seite wuchs die operative Notwendigkeit, sich gegen immer raffiniertere Cyberangriffe zu wehren, was zum rasanten Aufstieg von Cyber Asset Attack Surface Management (CAASM) führte.
In vielen Unternehmen wurden diese beiden Themen – Compliance und Cybersecurity – in getrennten Silos, von getrennten Teams und mit getrennten Budgets bearbeitet. Das Compliance-Team wälzte Excel-Listen für den Auditor, während das Security-Team versuchte, Schwachstellen in der Cloud zu priorisieren.
Dieser isolierte Ansatz ist extrem ineffizient. Wenn man die Forderungen von NIS-2 und die Mechanik von CAASM genau analysiert, stellt man fest: Es handelt sich um zwei Seiten derselben Medaille. In diesem Beitrag zeigen wir, wie die intelligente Verknüpfung beider Welten durch eine zentrale Asset-Plattform nicht nur Geld spart, sondern Ihre Compliance-Strategie geradezu unerschütterlich macht.
NIS-2 fordert das, was CAASM liefert
Um die Synergie zu verstehen, müssen wir einen Blick auf die Kernforderungen von NIS-2 werfen und sie mit den Fähigkeiten von CAASM abgleichen.
- Die Pflicht zur Inventarisierung (Das Asset-Register)
- Die NIS-2-Forderung: Sie müssen Ihre IT-Infrastruktur, die kritischen Prozesse und die Lieferkette lückenlos identifizieren und dokumentieren. Ein fehlendes Asset-Register ist ein K.O.-Kriterium.
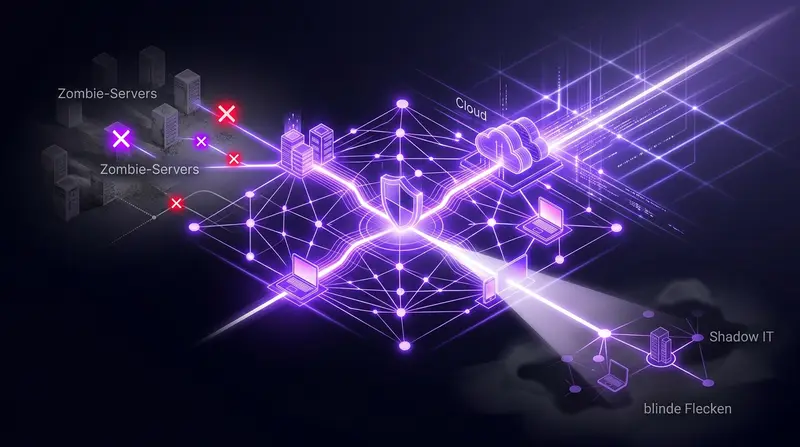
- Die CAASM-Lösung: CAASM basiert per Definition auf einer 100-prozentigen, API-gesteuerten Erfassung aller Cyber Assets (inklusive Schatten-IT und Cloud). Wenn Sie CAASM betreiben, haben Sie die Inventarisierungspflicht von NIS-2 quasi als Nebenprodukt bereits in Perfektion erfüllt.
- Risikomanagement und Priorisierung
- Die NIS-2-Forderung: Unternehmen müssen Cyberrisiken methodisch bewerten und "angemessene" Schutzmaßnahmen ergreifen.
- Die CAASM-Lösung: Ein reiner Schwachstellen-Scanner liefert kein Risiko, er liefert nur Alarme. CAASM hingegen reichert diese Alarme mit dem Business-Kontext an. Es zeigt, dass eine Schwachstelle auf Server A (Internet-facing, Kundendaten) ein existenzielles Risiko ist, auf Server B (isoliert, Testdaten) jedoch nicht. Dieser risikobasierte Ansatz ist exakt das, was NIS-2-Auditoren sehen wollen. Sie beweisen, dass Sie Ihre Ressourcen (Patching) dort einsetzen, wo das Geschäftsrisiko am höchsten ist.
- Incident Reporting (Meldepflichten)
- Die NIS-2-Forderung: Erhebliche Sicherheitsvorfälle müssen extrem schnell (Erstmeldung oft innerhalb von 24 Stunden) an die Behörden (z. B. das BSI) gemeldet werden, inklusive einer ersten Bewertung der Ausbreitung und Auswirkungen.
- Die CAASM-Lösung: Im Falle einer Kompromittierung (z. B. durch Ransomware) ermöglicht die CAASM-Datenbank (mit ihrem Dependency Mapping) eine sofortige forensische Analyse. Sie sehen per Knopfdruck, mit welchen anderen Systemen der befallene Server verbunden war. Diese Geschwindigkeit ist der einzige Weg, die straffen behördlichen Meldefristen einzuhalten, ohne im Blindflug zu agieren.
- Continuous Compliance vs. Continuous Security
- Die NIS-2-Forderung: Sie müssen beweisen (historische Evidenzen), dass Ihre Sicherheitsprozesse dauerhaft funktionieren, nicht nur am Tag des Audits.
- Die CAASM-Lösung: CAASM ist kein Stichtags-Assessment (wie ein Penetration Test), sondern eine kontinuierliche Überwachung (Continuous Monitoring). Wenn ein CAASM-System erkennt, dass ein Entwickler einen offenen Cloud-Port konfiguriert (Schatten-IT), schlägt es sofort Alarm. Die Zeit, in der Sie sich im Zustand der "Non-Compliance" befinden, wird von Monaten auf Minuten reduziert.
Die "Single Source of Truth" als Brücke
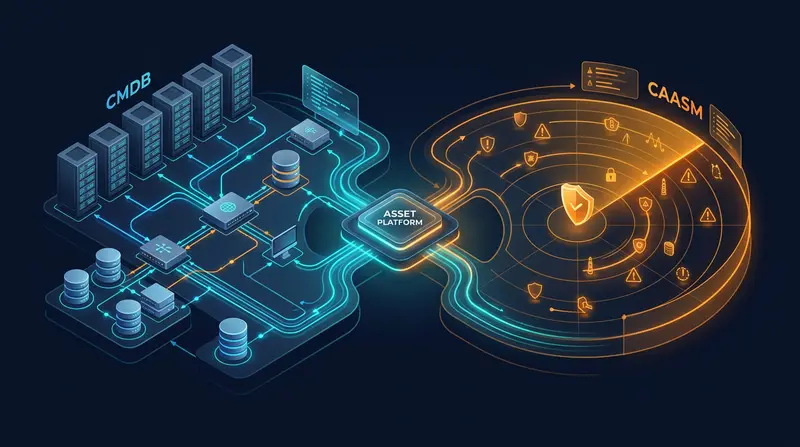
Wie bringen Sie diese Welten zusammen? Der Schlüssel ist eine Unified Asset Data Plattform wie Qbilon, die als zentrales Gehirn für beide Disziplinen fungiert.
Wenn Sie versuchen, NIS-2 mit Word-Dokumenten und CAASM mit einem isolierten Security-Tool zu lösen, verdoppeln Sie Ihre Arbeit. Wenn Sie jedoch Qbilon nutzen, erzeugen Sie eine einzige, lückenlose Wahrheit (Single Source of Truth).
- Der CISO nutzt die Qbilon-Plattform für CAASM: Er findet Security Coverage Gaps (Server ohne EDR-Agent), priorisiert CVEs und schließt die Angriffsfläche.
- Der Compliance-Manager nutzt exakt dieselbe Plattform für NIS-2: Er nutzt die historische Datenhaltung ("Time Machine") von Qbilon, um die Evidenzen auf Knopfdruck ("Push-Button Evidence") für den Auditor zu exportieren.
Fazit: Security ist die beste Compliance
Compliance sollte niemals der Treiber für Sicherheit sein. Wenn Sie versuchen, nur ein Audit zu bestehen, bauen Sie eine IT, die gut auf dem Papier aussieht, aber in der Realität bei der ersten Ransomware-Attacke zusammenbricht.
Wenn Sie jedoch CAASM als strategischen Ansatz wählen – also Ihre Infrastruktur radikal ausleuchten, Schatten-IT eliminieren und Schwachstellen kontextbasiert schließen –, erschaffen Sie echte, harte IT-Sicherheit. Die Erfüllung der NIS-2-Compliance ist dann kein anstrengendes, monatelanges Projekt mehr. Sie ist lediglich das dokumentierte Nebenprodukt Ihrer hervorragenden Security-Architektur. Sichern Sie sich erst gegen Hacker ab – der Auditor wird anschließend automatisch zufrieden sein.