Compliance-Playbooks, CMDB-Deep-Dives und Praxisberichte aus dem Qbilon-Team.
In der Welt der IT Sicherheit vergeht kaum ein Jahr ohne ein neues, kompliziertes Akronym. Während Konzepte wie EDR (Endpoint Detection and Response) oder IAM (Identity and Access Management)…
Wenn Sie in den letzten Monaten Technologie Blogs gelesen, Analysten Reports (wie die von Gartner) studiert oder auf einer Cybersecurity Konferenz waren, sind Sie mit an Sicherheit grenzender…
Wenn man einen IT Veteranen bittet, seine Assoziationen zum Begriff "Configuration Management Database" (CMDB) zu schildern, fallen oft Worte wie schwerfällig, veraltet, bürokratisch oder…
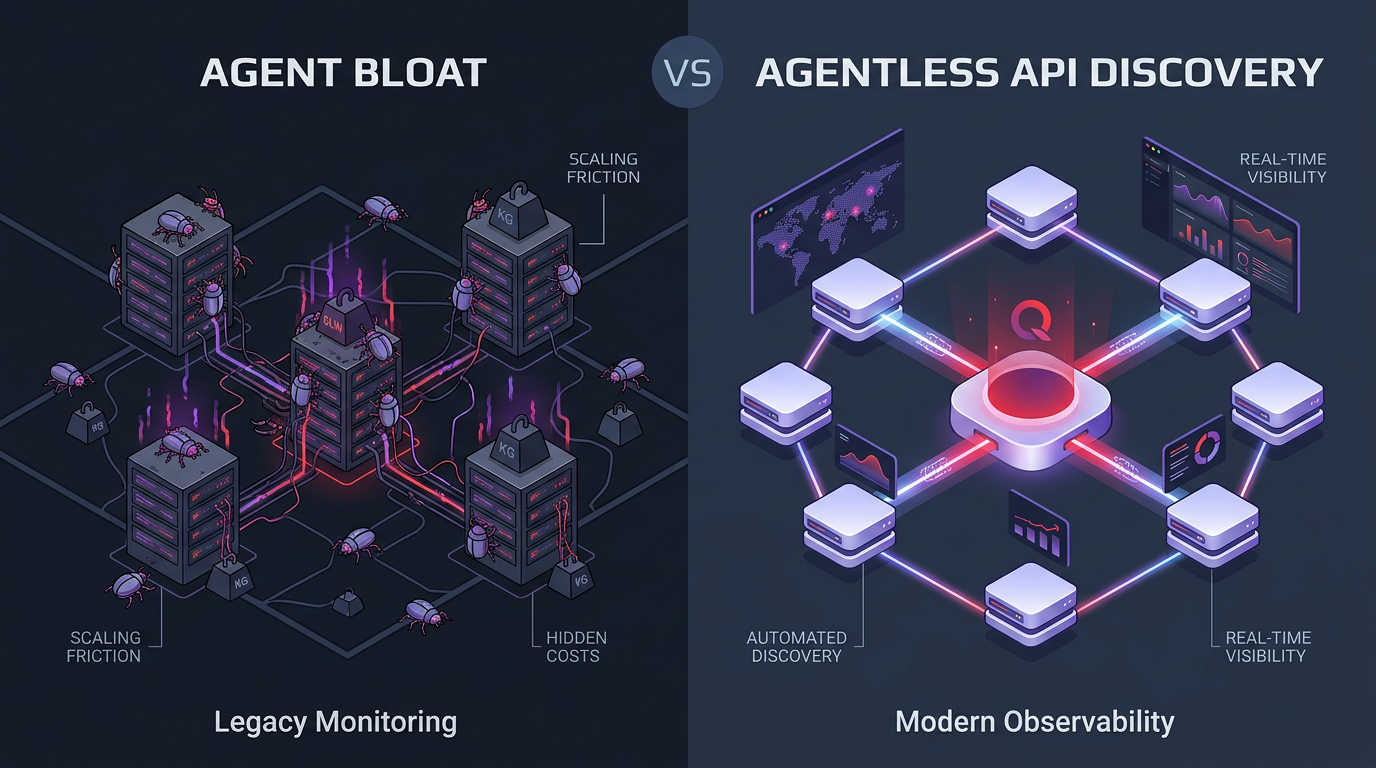
In der Bemühung, vollständige Transparenz und Sicherheit in IT Netzwerken herzustellen, haben Unternehmen in den letzten Jahren oft zu einer naheliegenden, aber auf Dauer extrem schmerzhaften Methode…
Die Rolle des Chief Information Security Officers (CISO) hat in den letzten zehn Jahren eine bemerkenswerte Metamorphose durchgemacht. Vom hochspezialisierten „Chef Firewall Administrator“ im…
In großen IT Organisationen gibt es oft Abteilungen, die räumlich nah beieinander sitzen, in der Praxis jedoch so weit voneinander entfernt arbeiten, als befänden sie sich auf verschiedenen Planeten.…
Wenn man IT Verantwortliche bittet, ihr größtes berufliches Trauma im Zusammenhang mit Compliance Frameworks (wie NIS 2, ISO 27001 oder TISAX) zu beschreiben, lautet die Antwort selten: „Die…
In fast jedem mittelständischen oder großen Unternehmen existiert eine unsichtbare, aber sehr reale Frontlinie. Auf der einen Seite dieser Linie stehen die IT Operations (ITOM) – die…
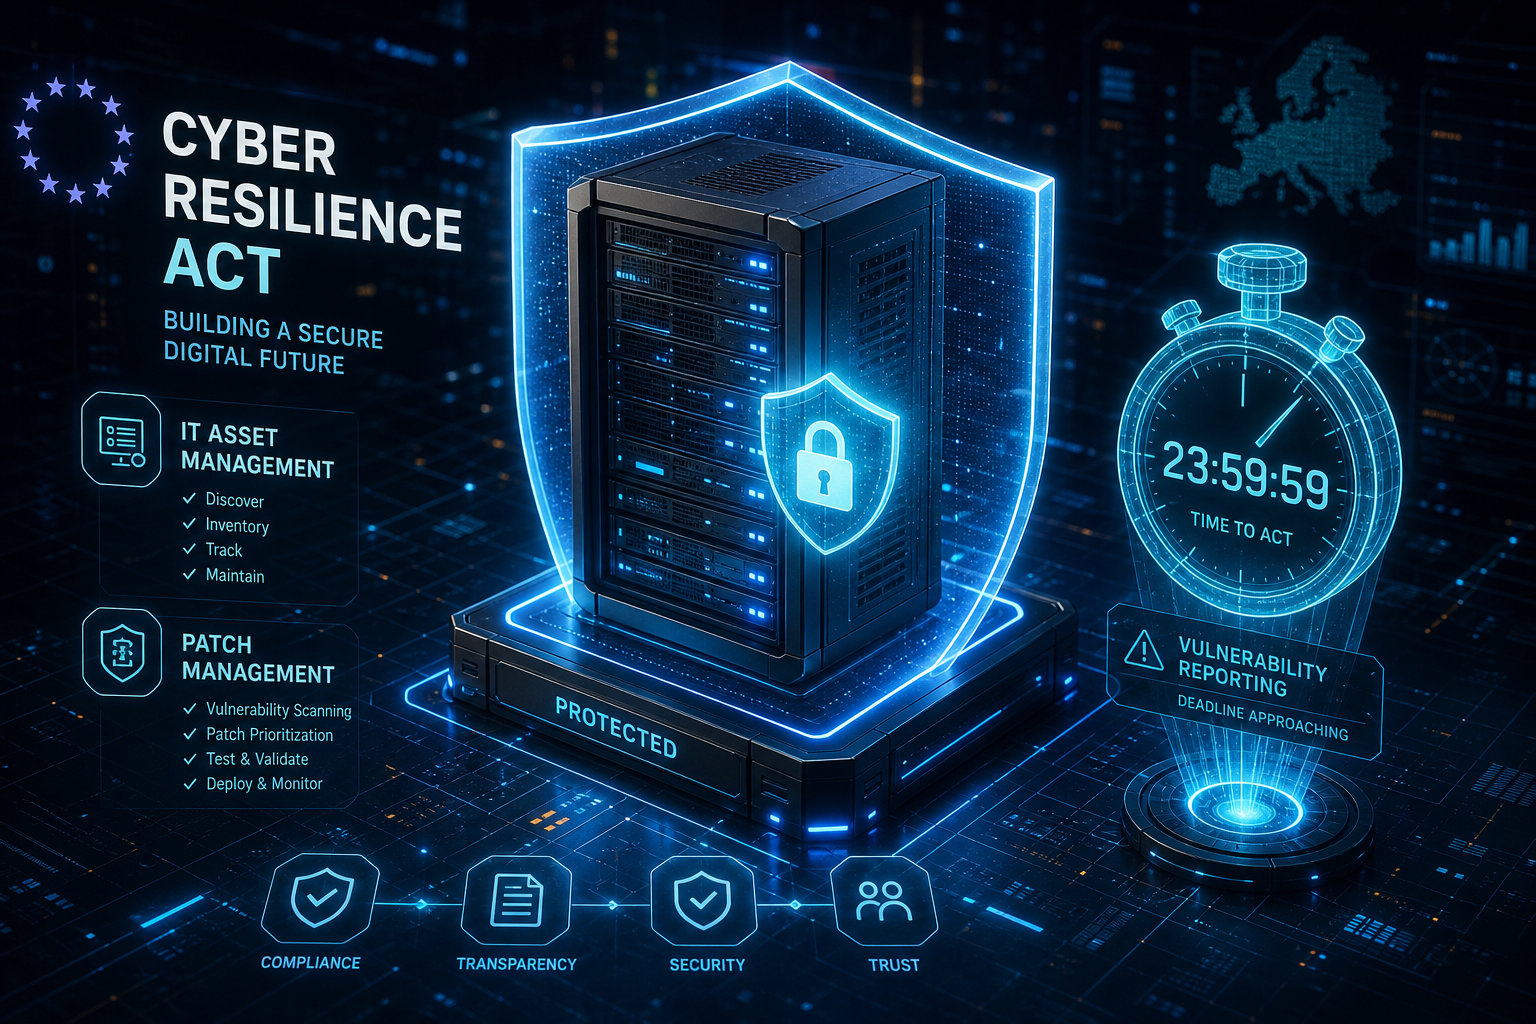
Der kommende Cyber Resilience Act (CRA) der Europäischen Union wird den IT Markt radikal umkrempeln. Die Grundidee des Gesetzes ist aus Sicht der Cybersicherheit ein Segen: Hersteller von Hard und…
Lange Zeit existierten in produzierenden Unternehmen, Energieversorgern und Logistikkonzernen zwei völlig isolierte Welten. Auf der einen Seite gab es die IT (Information Technology): klimatisierte…
In den Vorstandsetagen und IT Abteilungen dieser Welt wird ein gefährlicher Irrtum gepflegt. Er manifestiert sich meist in einem Moment der Erleichterung, kurz nachdem der externe Prüfer das…
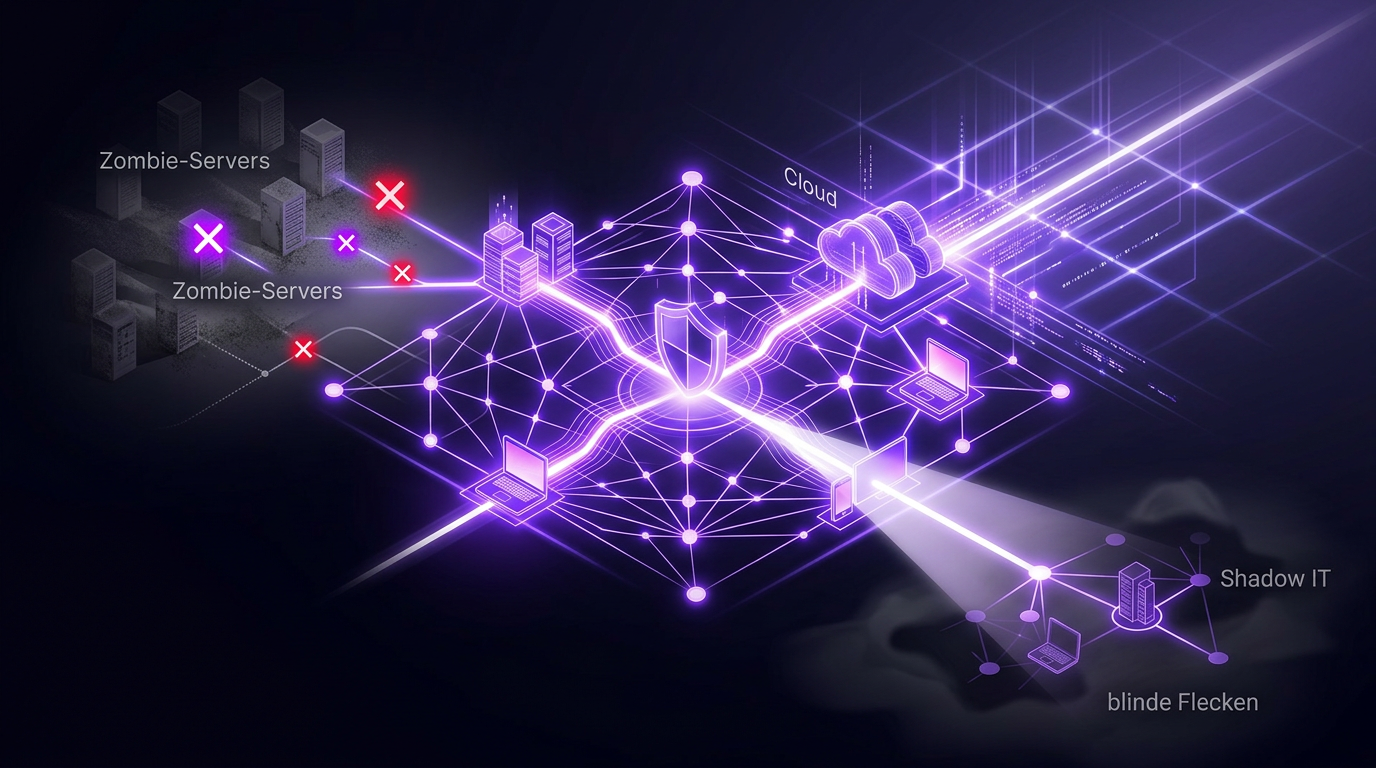
Einer der anstrengendsten und undankbarsten Jobs in der modernen IT ist die Rolle des Security Analysten im Bereich Vulnerability Management (Schwachstellen Management). Die Aufgabe klingt in der…
Eine E-Mail pro Monat: Compliance-Playbooks, CMDB-Deep-Dives und gelegentlich ein Blick hinter die Kulissen von Qbilon. Kein Spam, jederzeit abbestellbar.