
Compliance-Playbooks, CMDB-Deep-Dives und Praxisberichte aus dem Qbilon-Team.
Vorbereitung auf CAASM: Was Sie über den neuen Security Trend wissen müssen Wenn Sie in den letzten Monaten Technologie Blogs gelesen, Analysten Reports (wie die von Gartner) studiert oder auf einer…
CMDB 2026: Vom verstaubten Archiv zum Radar der Cyberabwehr Wenn man einen IT Veteranen bittet, seine Assoziationen zum Begriff "Configuration Management Database" (CMDB) zu schildern, fallen oft…
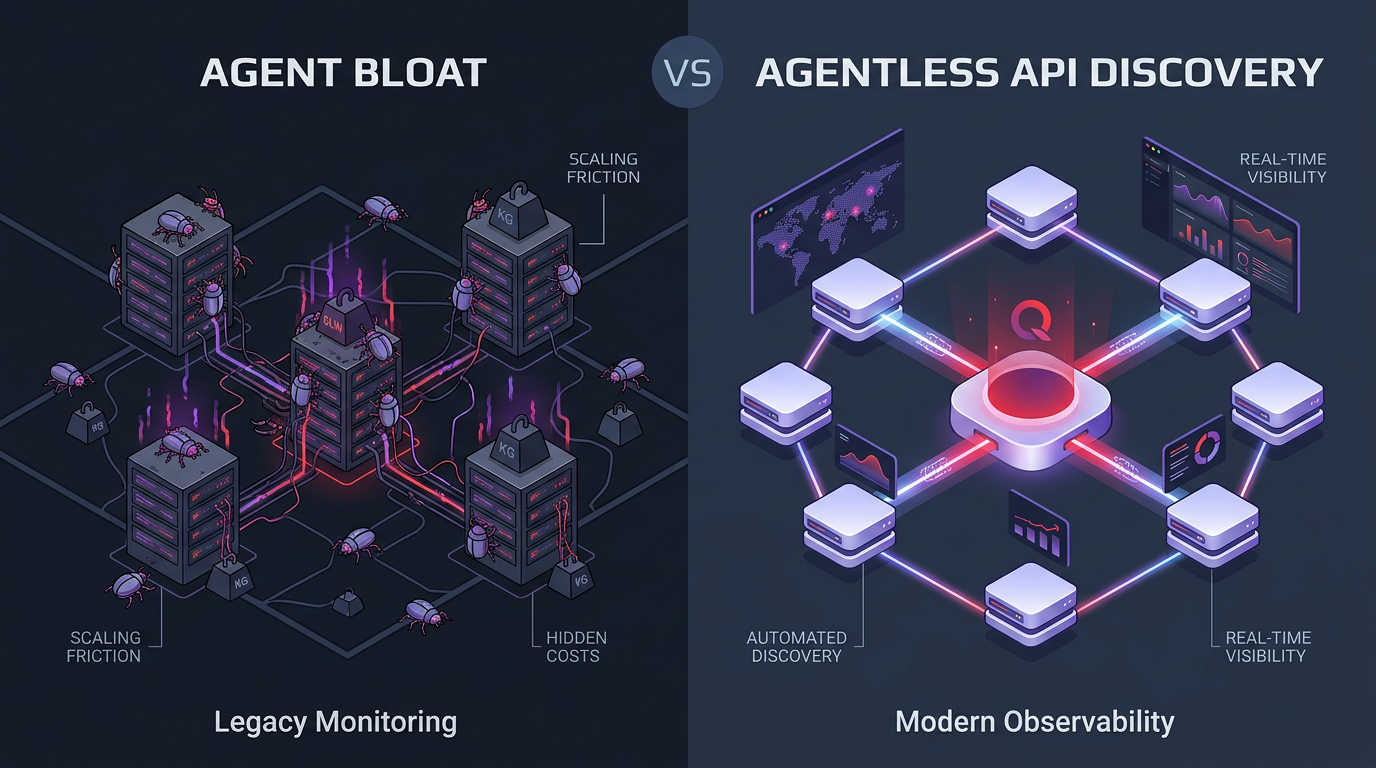
Schluss mit Agent Sprawl: Warum agentenloses IT Asset Management die bessere Architektur ist In der Bemühung, vollständige Transparenz und Sicherheit in IT Netzwerken herzustellen, haben Unternehmen…
CISO Fundament: Warum lückenloses Asset Management die wichtigste Sicherheitswaffe ist Die Rolle des Chief Information Security Officers (CISO) hat in den letzten zehn Jahren eine bemerkenswerte…
EAM und ISMS zusammenführen: Eine Datenbasis statt doppelter Pflege In großen IT Organisationen gibt es oft Abteilungen, die räumlich nah beieinander sitzen, in der Praxis jedoch so weit voneinander…
Evidence Generierung automatisieren: Schluss mit manueller Beweisführung Wenn man IT Verantwortliche bittet, ihr größtes berufliches Trauma im Zusammenhang mit Compliance Frameworks (wie NIS 2, ISO…
IT Operations und Security versöhnen: Warum eine gemeinsame Datenbasis über Resilienz entscheidet In fast jedem mittelständischen oder großen Unternehmen existiert eine unsichtbare, aber sehr reale…
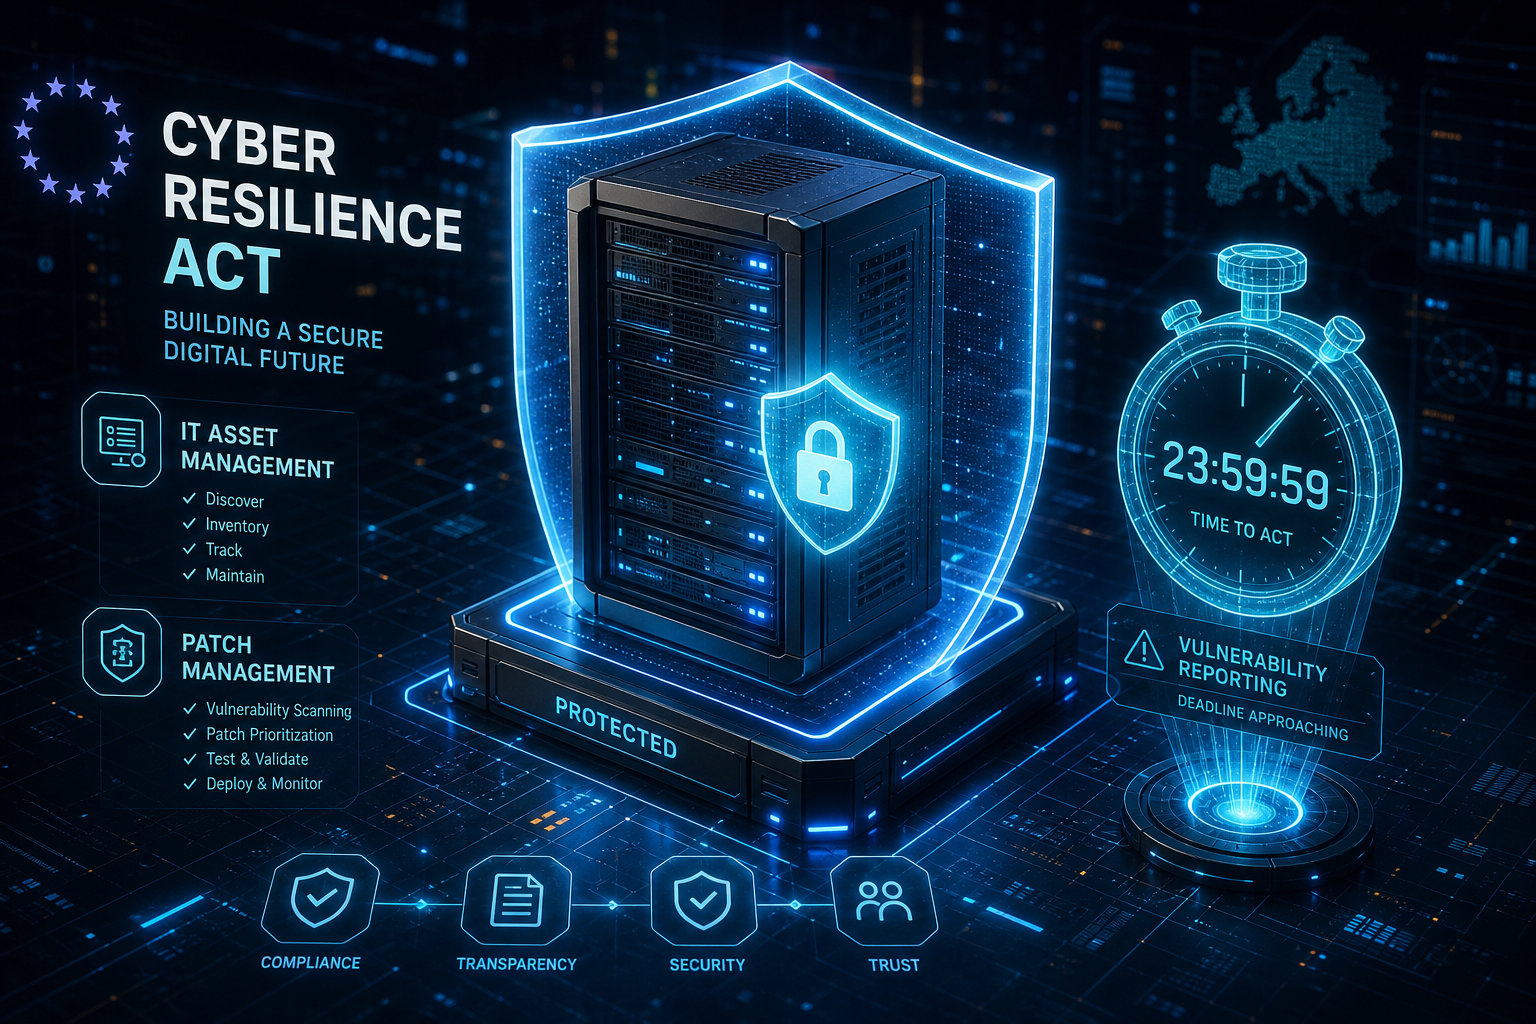
Cyber Resilience Act: Warum Patch Verfügbarkeit ohne Asset Wissen zur Haftungsfalle wird Der kommende Cyber Resilience Act (CRA) der Europäischen Union wird den IT Markt radikal umkrempeln. Die…
OT Assets inventarisieren: Warum Sichtbarkeit über IT und OT entscheidet Lange Zeit existierten in produzierenden Unternehmen, Energieversorgern und Logistikkonzernen zwei völlig isolierte Welten.…
Compliance ist nicht gleich Security In den Vorstandsetagen und IT Abteilungen dieser Welt wird ein gefährlicher Irrtum gepflegt. Er manifestiert sich meist in einem Moment der Erleichterung, kurz…
Warum Vulnerability Scanner ohne CMDB scheitern Einer der anstrengendsten und undankbarsten Jobs in der modernen IT ist die Rolle des Security Analysten im Bereich Vulnerability Management…
Q4 War Room vermeiden: So werden IT Daten audit sicher Wir schreiben Ende Juli. Die Sommerferien stehen vor der Tür, die Büros sind etwas leerer und das operative Geschäft läuft vielerorts in einem…
Eine E-Mail pro Monat: Compliance-Playbooks, CMDB-Deep-Dives und gelegentlich ein Blick hinter die Kulissen von Qbilon. Kein Spam, jederzeit abbestellbar.